Випадкова MAC-адреса в телефоні: навіщо вона потрібна і коли заважає Wi-Fi
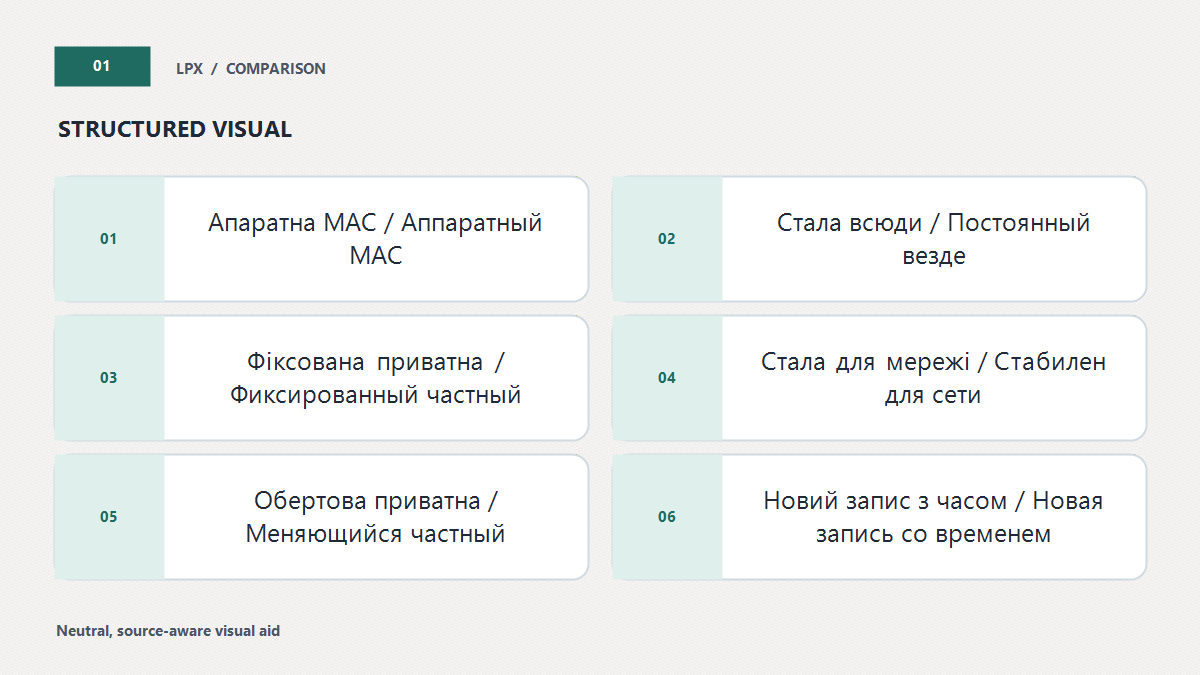
Коротка відповідь: приватна MAC-адреса приховує апаратний ідентифікатор Wi-Fi від конкретної мережі. Фіксований приватний варіант залишається сталим для одного профілю, а обертовий може змінюватися. Це корисно проти пасивного зіставлення відвідувань, але домашня DHCP-резервація, батьківське правило, captive portal або корпоративний allowlist можуть сприйняти нове значення як інший пристрій. Вимикати захист глобально не потрібно: спершу з’ясуйте режим і виправте правило лише для проблемної мережі.
MAC, IP і приватність: три різні речі
MAC-адреса ідентифікує мережевий інтерфейс на локальній ланці Wi-Fi. Точка доступу використовує адресу для доставки кадрів, а DHCP-сервер часто пов’язує з нею оренду локальної IP-адреси. Далі в інтернеті сайти зазвичай бачать зовнішню IP-адресу шлюзу, обліковий запис, cookies та інші сигнали, а не Wi-Fi MAC телефона. Тому випадкова MAC не є VPN і не змінює географію зовнішнього IP. Докладніше ці рівні розділяє пояснення про різницю між IP- та MAC-адресою.
Приватний режим дає кожній збереженій мережі інший локально адміністрований ідентифікатор. Кав’ярня не отримує той самий апаратний MAC, який бачить домашній роутер. Це зменшує один конкретний канал зв’язування спостережень, але не стирає авторизацію в застосунках, DNS-запити чи дані captive portal. Оцінюйте функцію за її реальною межею: вона захищає апаратний ідентифікатор Wi-Fi на локальному радіосегменті.
«Випадкова» не завжди означає «нова при кожному підключенні». Платформа може створити приватне значення, стабільне для профілю мережі, або застосувати режим періодичної зміни. Саме ця різниця визначає, чи продовжить працювати резервація адреси. Перед будь-якою зміною запишіть назву мережі, показаний у її властивостях MAC, режим приватності й симптом.
Як поводяться актуальні платформи
Apple: Off, Fixed і Rotating — на підтримуваних нових версіях
Apple документує три режими для актуальних iOS, iPadOS, macOS, watchOS і visionOS. Off показує мережі апаратну адресу. Fixed використовує приватну адресу, яка не обертається; для нових мереж із WPA2 або сильнішим захистом це типовий вибір. Rotating періодично змінює приватне значення й типово застосовується до нових відкритих або слабко захищених мереж. Не переносіть ці назви на стару ОС: набір пунктів та шлях до них залежать від версії.
Для відкритої точки в готелі обертання підсилює локальну приватність, однак портал може попросити увійти повторно після зміни. Для домашньої мережі Fixed зазвичай поєднує приватність із передбачуваною DHCP-резервацією. Якщо старий iPhone не показує три режими, перевірте офіційну інструкцію для встановленої версії замість пошуку прихованого перемикача.
Забування профілю й скидання мережевих параметрів мають окремі наслідки. Apple описує запобіжник для повторного забування протягом 24 годин і створення нового значення після певних reset-операцій. Отже, порада «забудьте мережу — MAC точно зміниться» не є надійною. Спочатку сфотографуйте поточну адресу та перевірте, чи справді її зміна потрібна.
Android: стійка рандомізація і необов’язкова non-persistent логіка
Android 10 і новіші версії AOSP вмикають рандомізацію для Wi-Fi за замовчуванням. Стійке значення обчислюється з параметрів мережевого профілю, зокрема SSID та типу захисту. Тому воно може зберегтися після «забути й додати знову» і не є новим жеребкуванням при кожній асоціації. Виробник може інакше назвати налаштування або змінити розташування меню; шукайте властивості конкретної збереженої мережі.
Android 12+ також підтримує non-persistent randomization за визначених умов. AOSP описує оновлення при новому підключенні, якщо спливла DHCP-оренда і пристрій був від’єднаний понад чотири години, або якщо поточній випадковій адресі понад 24 години. Телефон не розриває активне з’єднання лише заради обертання. Це правила платформи, а не обіцянка однакової поведінки кожної прошивки.
Рандомізована Android-адреса залишається unicast і має встановлений locally administered bit. Такий MAC коректний для локального обміну, хоча перший октет може здатися незнайомим адміністратору. Не шукайте його виробника в OUI-каталозі: локально адміністроване значення навмисно не відтворює заводську реєстрацію.
Windows: можливість залежить від адаптера й політики
Windows пропонує random hardware addresses глобально та для окремої Wi-Fi-мережі, якщо функцію підтримує адаптер. На керованому ноутбуці перемикач може бути недоступний через політику організації. Команда netsh також повертає помилку, коли інтерфейс не вміє рандомізувати адресу або адміністратор заборонив зміну. Це не несправність роутера.
Microsoft не дає на загальній сторінці універсального строку обертання для всіх комбінацій драйверів і збірок. Тому не обіцяйте «нову MAC щодня» без журналу конкретного клієнта. Зафіксуйте версію Windows, модель адаптера, драйвер і адресу, яку бачить саме потрібний SSID.
Чому домашній роутер бачить «новий телефон»
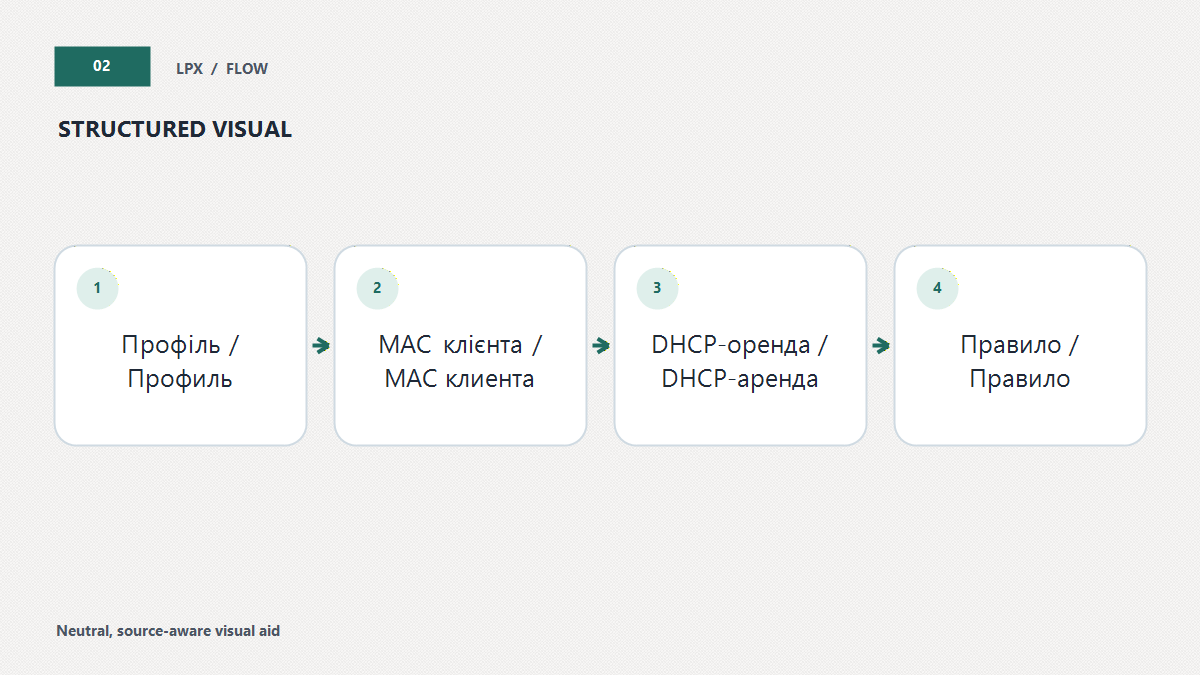
Список клієнтів показує не фізичні предмети, а записи про мережеві адреси й оренди. Коли телефон переходить із апаратного MAC на приватний або обертає приватний, старий запис може залишатися до завершення lease чи ручного очищення. Один телефон тоді виглядає як два клієнти: старий offline і новий online. Зіставте ім’я пристрою, час появи, поточну IP-адресу та MAC у властивостях SSID; методика перевірки невідомих клієнтів у мережі допоможе не оголосити власний телефон «сусідом».
DHCP reservation прив’язує бажану локальну IP до MAC. Якщо правило зберігає апаратну адресу, а телефон представляє фіксовану приватну, він отримає іншу IP. Виправлення: внесіть поточний приватний MAC у резервацію, поновіть оренду й перевірте результат. Зміна на hardware address потрібна лише тоді, коли керована система принципово не приймає локально адміністровані адреси й адміністратор підтвердив це обмеження.
Батьківський контроль, QoS та часові заборони можуть теж використовувати MAC як ключ. Нове значення обійде не захист Wi-Fi, а конкретне правило обліку. Для власної мережі оберіть fixed або persistent private mode, оновіть політику й видаліть застарілий запис після перевірки. Практичні межі таких правил для окремих пристроїв варто розуміти до того, як використовувати MAC як єдиний доказ особи.
Щоб переглянути leases, reservation і access control, відкривайте адмінпанель лише з локальної мережі за перевіреною адресою. Інструкція про вхід до налаштувань роутера пояснює безпечний маршрут. Не вмикайте remote management, не скидайте пристрій до factory defaults і не публікуйте скриншот із повними MAC, серійним номером або WAN-адресою.
Дерево рішень для домашньої й публічної мережі
Модуль не змінює налаштування телефона. Він зіставляє контекст, симптом, платформу, режим адреси й ваші права адміністратора. Виберіть фактичні значення; якщо режим невідомий, результат спочатку попросить його записати. Правила прозорі: у публічній мережі без збою приватність зберігається; домашнє правило ремонтується за поточним приватним MAC; керований allowlist змінює лише адміністратор.
Підібрати безпечну наступну дію
Сценарії, де режим справді змінює результат
Кафе, вокзал або готель без помилки
Якщо сторінка входу відкрилася, потрібний сервіс працює й обмеження зрозумілі, залиште Rotating або інший рекомендований приватний режим. Апаратний MAC не робить відкриту мережу надійнішою. Для платежів та чутливих дій важливі HTTPS, оновлена ОС і відсутність підозрілих попереджень сертифіката; повний список містить гайд про безпечне користування публічним Wi-Fi.
Домашня IP-камера або телефон не отримує зарезервовану IP
Відкрийте властивості домашнього SSID на клієнті й перепишіть показану адресу. У router reservation знайдіть старий ключ, замініть його на поточний і перепід’єднайте лише цей клієнт. Переконайтеся, що видана IP збігається з планом та не конфліктує з пулом. Якщо платформа пропонує stable private mode, він дає сталість без розкриття hardware MAC домашньому обладнанню.
Шкільна або офісна мережа відхиляє пристрій
Не перемикайте адресу навмання: NAC може зіставляти MAC із сертифікатом, обліковим записом або політикою MDM. Запишіть SSID, точний час, текст відмови й private MAC, потім зверніться до адміністратора. Він визначить, чи зареєструвати приватне значення, розгорнути профіль, або офіційно вимкнути функцію для цього SSID. Самовільна зміна може створити новий невідомий запис і ускладнити журнал аудиту.
Дитячий пристрій обійшов часовий розклад
Спочатку з’ясуйте, чи адреса обертова, чи дитина просто підключилася до іншого SSID або мобільних даних. Для домашнього Wi-Fi використайте fixed/persistent private address і прив’яжіть правило до нього. Краще доповнити router schedule сімейним обліковим записом і правилами пристрою: MAC-контроль сам по собі не є автентифікацією та легко втрачає контекст після reset.
Після оновлення роутер показує багато offline-клієнтів
Не видаляйте все одразу. Позначте активні записи через контрольне вимкнення Wi-Fi на одному пристрої, порівняйте час lease й поточну адресу у профілі. Потім очистьте лише підтверджені stale entries. Для IoT-клієнтів окрема гостьова мережа спрощує інвентаризацію, але ізоляцію та доступ до локальних сервісів треба перевірити за документацією конкретного роутера.
Wi-Fi розривається щогодини
Зміна private MAC не є типовим доказом радіозбою. Подивіться, чи адреса справді змінюється в цей момент, чи завершилася DHCP-оренда, чи зник beacon, або router rebooted. Порівняйте інший клієнт на тому самому місці та кабельний пристрій. Структурована діагностика розривів Wi-Fi відокремлює слабкий сигнал, живлення, канал і WAN від помилки обліку MAC.
Контрольна процедура без втрати доступу
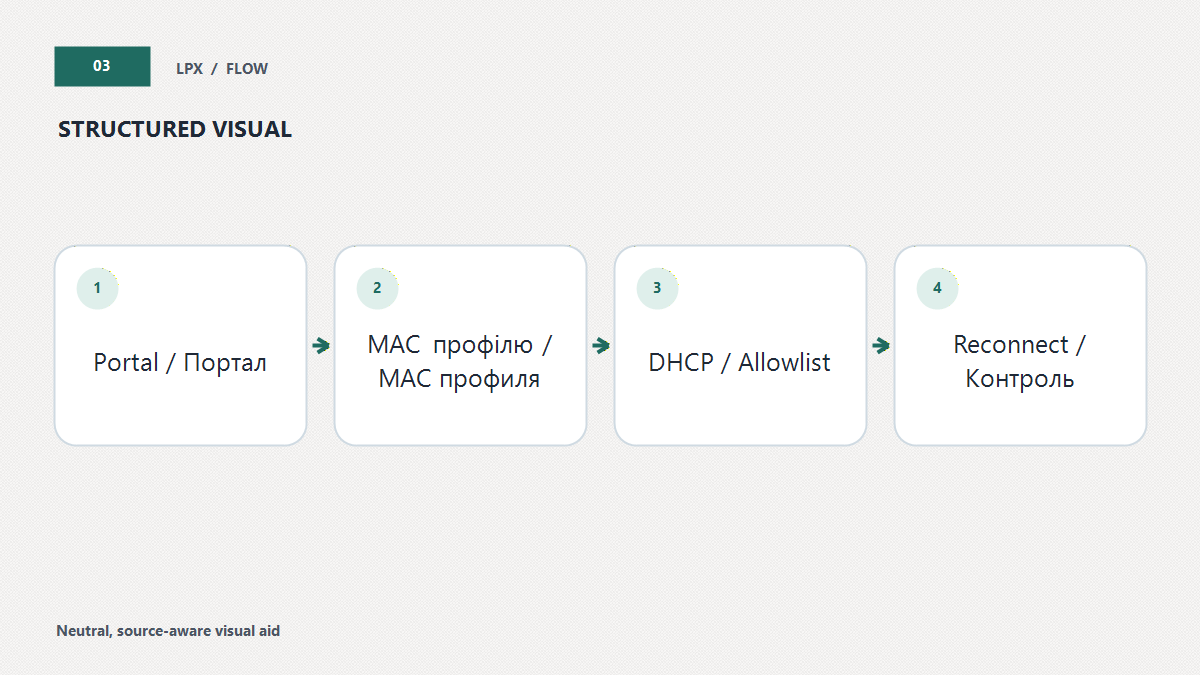
- Збережіть стан. Запишіть SSID, security type, MAC, локальну IP, режим приватності та назву router record.
- Назвіть одну несправність. Наприклад, «reservation .40 не видається» точніше, ніж «рандомізація заважає».
- Звірте ключ. Порівняйте адресу у клієнта з DHCP, allowlist або parental policy.
- Внесіть одну зміну. Або режим профілю, або router rule — не обидва одночасно.
- Поновіть підключення. Перепід’єднайте один клієнт і перевірте lease, gateway, DNS та цільову функцію.
- Поверніть приватність. Якщо hardware MAC був коротким тестом, відновіть приватний режим після діагностики.
На публічній або чужій мережі не намагайтеся очищати portal records чи обходити ліміт зміною адрес. Такі дії можуть порушувати правила доступу. На власному роутері збережіть export конфігурації, якщо це підтримується, але не покладайтеся на backup іншої версії прошивки.
Адміністратору варто вести інвентар із полями «власник», «модель», «профіль/SSID», «поточна представлена MAC», «дата підтвердження». Vendor за OUI непридатний для locally administered values. Hostname теж не унікальний, але разом із часом підключення та контрольним вимкненням він допомагає без зайвого збору персональних даних.
Для домашньої мережі хороша кінцева конфігурація проста: сильний WPA2/WPA3 пароль, оновлений роутер, fixed private address для клієнтів із reservation, rotating mode для відкритих точок, а також правила, що не залежать виключно від MAC. Не копіюйте корпоративний allowlist у квартиру як «додатковий шифр»: фільтр адрес не замінює автентифікацію.
Що перевірити після зміни SSID або типу захисту
Платформа формує приватну адресу у контексті мережевого профілю, тому перейменування SSID або перехід із відкритого режиму на WPA2/WPA3 може створити інший профіль. Це не привід повертати стару слабку конфігурацію. Після зміцнення захисту заново запишіть показану MAC, оновіть reservation і перевірте, що клієнт не під’єднався до збереженої мережі-двійника з подібною назвою. На Android до профільних параметрів входить тип безпеки; на Apple типовий Fixed/Rotating вибір також залежить від сили захисту нової мережі.
Однакова назва на кількох точках mesh зазвичай створена для роумінгу в межах однієї мережі, але конкретна реалізація може мати різні VLAN, captive portal або профілі. Не обіцяйте, що MAC буде однаковою на всіх вузлах лише через спільний напис SSID. Перевіряйте адресу у властивостях активного підключення й client record тієї мережі, яка реально видає DHCP.
Як документувати зміну для підтримки
Корисний запит містить час із часовим поясом, SSID без пароля, платформу й версію, режим адреси, замаскований private MAC, отриману локальну IP та точний текст помилки. Для домашнього роутера додайте, чи збігається reservation key; для офісу — чи встановлено керований профіль; для portal — чи завершується вхід до появи інтернету. Така картка дозволяє перевірити конкретне правило без передачі заводського MAC або секретів облікового запису.
Під час контрольної пари не змінюйте DNS, канал, пароль та режим MAC одночасно. Спочатку повторіть збій із поточним профілем, потім внесіть одну оборотну зміну й відтворіть ту саму дію. Якщо результат не змінився, поверніть вихідне значення та шукайте інший рівень. Якщо виправлення стабільне після двох reconnect і завершення нової lease, внесіть його до домашнього паспорта мережі.
Окремо перевірте автоматизації домашнього сервера. Wake-on-LAN, журнал присутності або Home Assistant можуть зберігати старий MAC незалежно від DHCP-таблиці роутера. Оновіть посилання лише після того, як підтвердили поточне значення на клієнті, і не робіть апаратну адресу глобальною «міткою людини». Телефон може мати різні адреси для домашнього, гостьового й робочого профілів, а Ethernet-адаптер — власний ідентифікатор.
Якщо ви продаєте або передаєте пристрій, очистка router lease не стирає дані телефона, а reset телефона не прибирає старий підпис у роутері. Виконайте обидві дії у відповідних системах: factory reset за офіційною процедурою власника і видалення підтвердженого client record адміністратором домашньої мережі. Не використовуйте зміну MAC як заміну виходу з облікових записів.
Висновок: приватна адреса рідко є причиною загальної відмови Wi-Fi. Вона стає релевантною, коли мережа очікує інший ідентифікатор у reservation, portal або access policy. Перевірте представлену адресу, оберіть стійкий приватний режим для довіреної мережі за потреби й змініть лише її запис. Так зберігаються і працездатність локального правила, і приватність на решті точок.
Джерела
- Apple: приватні Wi-Fi-адреси на актуальних платформах
- Apple Platform Security: захист і режими приватної адреси
- Android Open Source Project: поведінка MAC randomization
- Android: platform security enhancements
- Microsoft Support: random hardware addresses у Windows
- Microsoft Learn: netsh wlan randomization