Случайный MAC-адрес в телефоне: зачем он нужен и когда мешает Wi-Fi
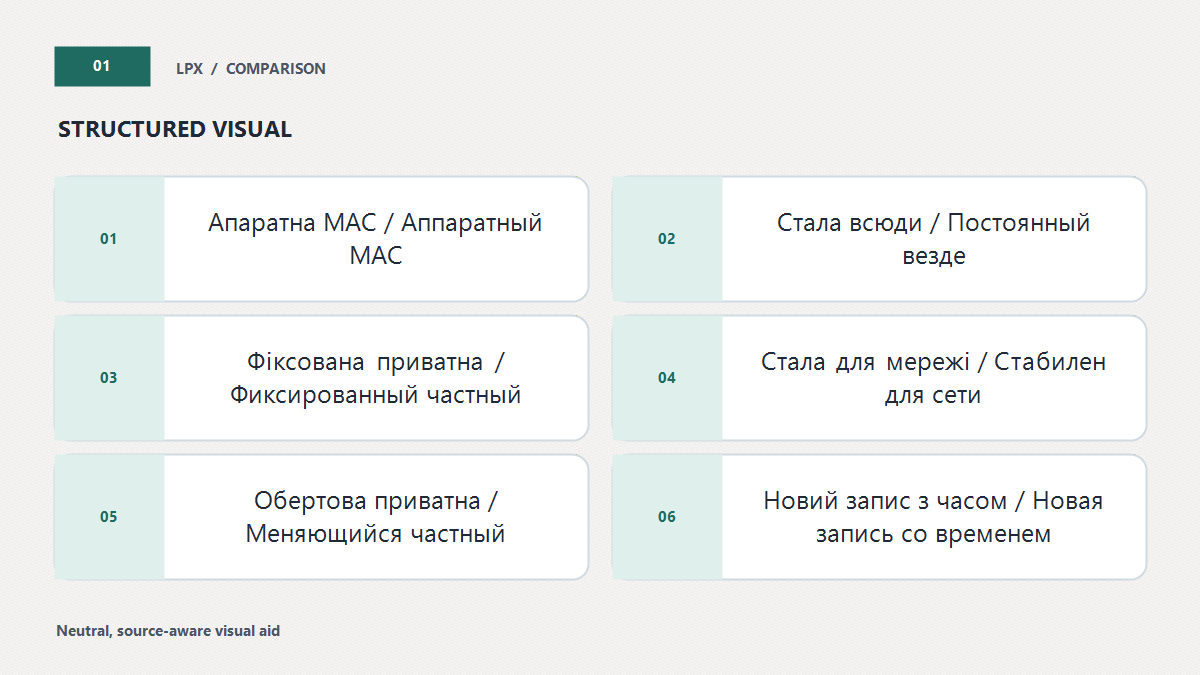
Короткий ответ: телефон может показывать каждой Wi-Fi-сети отдельный частный MAC вместо заводского адреса радио. Постоянный для профиля вариант удобен дома: роутер узнаёт устройство, а аппаратный идентификатор остаётся скрытым. Меняющийся вариант полезен в открытых сетях, но после ротации портал или правило по MAC увидит нового клиента. Начинайте не с общего отключения защиты, а со сверки адреса в профиле SSID и записи, на которую опирается сеть.
Сначала определить, где именно возникает конфликт
Если интернет открывается, но не применяется зарезервированный адрес, проверяйте DHCP reservation. Если исчезло расписание ребёнка, сопоставляйте ключ родительской политики. Если гостиничная страница просит регистрацию повторно, изучайте сессию captive portal. Отказ рабочего Wi-Fi требует участия администратора allowlist или NAC. Эти случаи объединяет зависимость от идентификатора, но способы исправления различаются.
Обычный разрыв связи не доказывает вину random MAC. Слабый сигнал, смена канала, перезапуск точки, короткая аренда DHCP, сбой DNS и обрыв WAN дают похожее сообщение «без интернета». Проверьте, изменился ли видимый адрес одновременно с проблемой. Если нет, продолжайте диагностику разрывов Wi-Fi, не переключая параметр приватности наугад.
Запишите пять фактов: SSID, тип сети, платформа и версия, выбранный режим адреса, MAC в свойствах подключения. Затем найдите ту же комбинацию в таблице клиентов маршрутизатора или в сообщении администратора. Скриншоты маскируйте перед отправкой: первые или последние байты обычно достаточны для внутреннего сопоставления, а публично раскрывать полный список домашних клиентов не нужно.
Что скрывает частный MAC, а что остаётся видимым
MAC работает на канальном уровне внутри локальной Wi-Fi-связи. IP относится к сетевой адресации, а браузерная сессия может узнавать пользователя по account и cookies. Частный MAC препятствует простому сравнению одного аппаратного идентификатора между точками доступа, но не меняет внешний IP и не делает вход в аккаунт анонимным. Материал про разницу между IP- и MAC-адресом помогает не ожидать от функции возможностей VPN.
Randomized address является нормальным unicast-значением. Android AOSP прямо указывает locally administered bit: такой адрес не обязан соответствовать OUI производителя телефона. Поэтому подпись «неизвестный vendor» в интерфейсе роутера сама по себе не означает взлом. Сначала выключите Wi-Fi на подозреваемом устройстве и посмотрите, исчез ли активный client record.
Стабильный частный адрес создаёт разумный компромисс. Для домашнего SSID он не меняется при каждом подключении, поэтому reservation и policy продолжают работать. Другой SSID получает другое значение, и оператор чужой точки не видит домашний аппаратный MAC. Ротация добавляет временную изменчивость, но требует готовности portal или учётной системы принять новую запись.
Apple, Android и Windows: не смешивать жизненный цикл адреса
Актуальные системы Apple
В новых поддерживаемых версиях Apple описывает Off, Fixed и Rotating. Off раскрывает hardware address выбранной сети. Fixed удерживает один частный адрес и используется по умолчанию для новых сетей с WPA2 или более сильной защитой. Rotating меняет частное значение с интервалом, который Apple документирует как две недели, и является типовым вариантом для новых открытых или слабозащищённых сетей.
Эти режимы появились как текущая модель в iOS 18, iPadOS 18, macOS Sequoia 15, watchOS 11 и visionOS 2. На более раннем устройстве набор опций может отличаться. Не давайте владельцу универсальный путь по меню: сначала узнайте продукт и версию, затем откройте официальный раздел private Wi-Fi address для этой системы.
Забывание сети и reset не равноценны обычному переподключению. Apple сохраняет специальные условия для повторного forget в пределах 24 часов, а сброс сетевых настроек или стирание устройства влияет на значение. Поэтому перед очисткой профиля сохраните пароль, режим и адрес; иначе диагностический эксперимент уничтожит исходную точку сравнения.
Android 10+ и реализация производителя
Начиная с Android 10, framework использует рандомизированный MAC по умолчанию. Persistent randomization формирует значение из параметров профиля сети и хранит его до factory reset; простое удаление и повторное добавление одинакового профиля не обязано давать новый адрес. Это сделано в том числе ради сетей, где вход, parental control или правило зависят от постоянства.
Android 12+ умеет включать non-persistent behavior при определённых условиях. AOSP описывает новый адрес на следующем подключении, когда истекла DHCP lease и устройство было отключено более четырёх часов, либо когда текущему значению больше суток. Активная сессия не разрывается исключительно для ротации. Производитель может решить, какие controls показать пользователю, поэтому точный экран сверяйте по руководству модели.
Windows и поддержка адаптера
Windows позволяет включать random hardware addresses для всех сетей либо конкретного профиля, но только при поддержке Wi-Fi-оборудованием. В организации опцию может скрыть политика. Официальный netsh wlan также сообщает ошибку при несовместимом интерфейсе или административной блокировке. Отсутствующий toggle не следует компенсировать непроверенной правкой реестра.
У Microsoft нет одного опубликованного периода смены для всех драйверов и выпусков. Если задача зависит от постоянства, наблюдайте фактический адрес при нескольких штатных переподключениях и запишите driver version. Не переносите график Apple или AOSP на ноутбук Windows.
Как private address связан с таблицами роутера
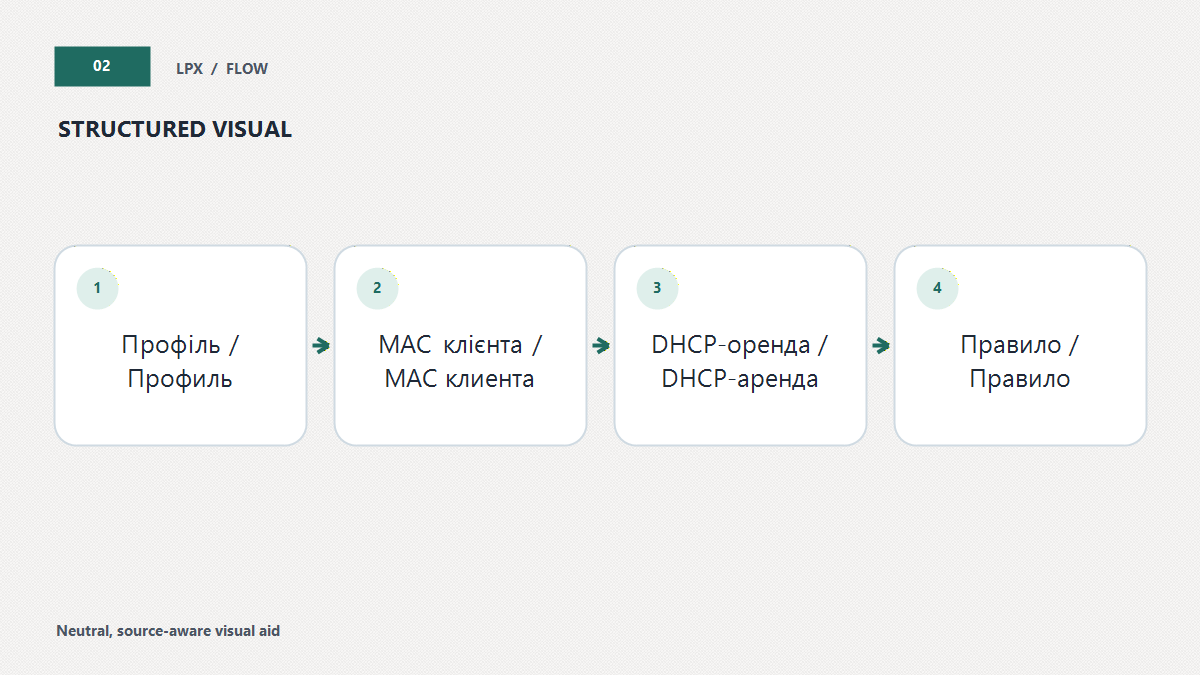
Маршрутизатор хранит leases и историю, а не достоверный список физических людей. После смены MAC старая запись может оставаться offline до очистки, а новая появится отдельно. Чтобы понять, один ли это телефон, сравните время подключения, hostname, текущую локальную IP и адрес в свойствах SSID. Руководство по проверке неизвестных клиентов сети предлагает контрольное отключение вместо вывода по незнакомому названию vendor.
Резервирование DHCP должно указывать на представляемый сети MAC. Перенос правила с hardware address на fixed private address не ослабляет пароль Wi-Fi: это изменение локального ключа учёта. После сохранения переподключите один клиент, проверьте новую lease и только затем удаляйте старую. Не назначайте одинаковую IP двум адресам, даже если уверены, что они принадлежат одному телефону.
Ограничение скорости, расписание и приоритет часто используют тот же ключ. Ротация создаёт новую сущность, которой старое правило не касается. На своём роутере стабильный частный режим и обновлённая запись предсказуемее глобального отключения randomization. Учтите ограничения правил для отдельных устройств: MAC не подтверждает личность и не должен быть единственным механизмом семейной политики.
Дерево решения: оставить, зафиксировать или обратиться к администратору
Инструмент выдаёт действие по пяти признакам и ничего не переключает автоматически. Он не пытается угадать пункт меню: platform используется только для напоминания о различиях. Обязательные поля защищают от совета, когда неизвестны сеть или mode. После reset результат очищается, placeholders возвращаются, а фокус переходит к первому select.
Найти безопасный следующий шаг
Рабочие сценарии без универсальных меню
Публичная сеть подключается нормально
Ничего не исправляйте. Оставьте рекомендуемый частный режим, проверьте HTTPS и не продолжайте при предупреждении сертификата. Random MAC не шифрует открытый radio channel, поэтому применяйте и остальные меры из инструкции про безопасное использование публичного Wi-Fi. Попытка менять адрес ради обхода лимита нарушает правила площадки и не относится к диагностике.
Домашний сервер перестал находиться по прежней IP
Сверьте private MAC телефона или ноутбука с DHCP reservation. Если адрес не совпадает, перенесите запись и renew connection. Для сервисов, которые должны быть доступны постоянно, лучше использовать фиксированный private address этого SSID и корректную локальную DNS-запись. Hardware mode нужен лишь как документированный тест совместимости, а не постоянный ответ.
Корпоративный Wi-Fi показывает access denied
Передайте службе поддержки SSID, точное время, платформу и MAC, представляемый этой сети. Администратор решит, зарегистрировать ли его, выдать профиль или применить организационную политику. Не перебирайте адреса: NAC-журнал получит несколько неизвестных identities, а расследование станет сложнее.
Родительское расписание внезапно не применяется
Проверьте не только MAC, но и сеть подключения: ребёнок мог перейти на guest SSID или мобильные данные. Если ключ действительно сменился из-за ротации, установите persistent private mode для домашнего профиля и обновите policy. Дополните router rule настройками семейного account; адресная фильтрация не является доказательством пользователя.
В панели два экземпляра одного смартфона
Текущий online record подтвердите отключением Wi-Fi на телефоне. Старый offline entry не удаляйте, пока не убедились, что он не относится к другому интерфейсу или диапазону. После подтверждения можно убрать stale lease и подписать актуальный частный адрес. Сам список клиентов открывайте локально по безопасной инструкции о входе в настройки роутера, не включая доступ из интернета.
Гости должны быть отделены от домашних устройств
Private MAC решает задачу идентификатора, но не сегментирует сеть. Для посетителей создайте отдельную гостевую сеть и проверьте client isolation, доступ к LAN и собственным принтерам. Не обещайте одинаковое название switches на разных роутерах: используйте manual конкретной модели и контроль с двух клиентов.
Пошаговая проверка изменения
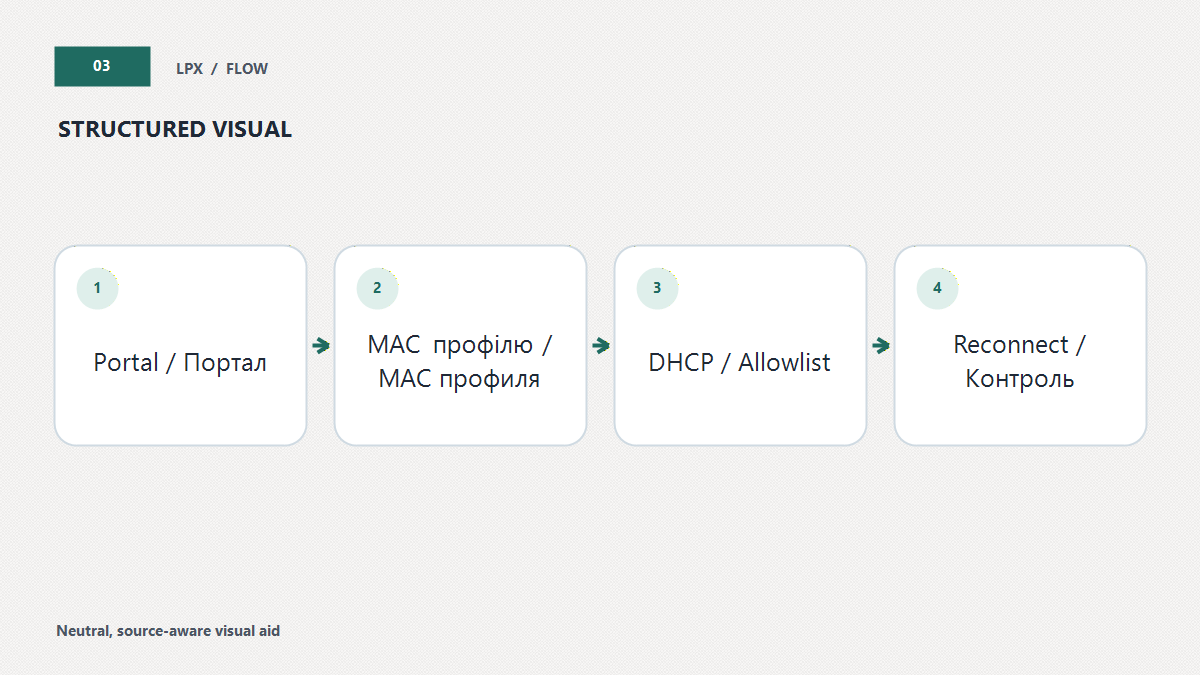
- Снимите исходное состояние. Сохраните SSID, security, mode, видимый MAC, lease и правило.
- Сформулируйте ожидаемый результат. Например: клиент снова должен получить адрес .40 после reconnect.
- Сравните ключи. Запись роутера и профиль телефона должны совпасть посимвольно.
- Измените одну сущность. Перенесите reservation либо выберите persistent mode, но не делайте одновременно reset.
- Обновите соединение. Проверьте gateway, DNS и нужную функцию, а не только значок Wi-Fi.
- Закройте эксперимент. Удалите подтверждённую stale lease и сохраните новую подпись клиента.
Если краткий тест требовал Off, после него верните private address и повторно внесите стабильное значение в доверенную сеть. На остальных SSID hardware MAC не должен оставаться раскрытым только потому, что старый роутер имел неудобную таблицу. Настройка «для всех сетей» имеет более широкий эффект, чем профильная, поэтому выбирайте наименьшую область изменения.
Не выполняйте factory reset ради получения нового адреса. На Android такой reset может изменить persistent value, но также стирает значительно больше данных; на Apple network reset имеет собственные последствия. Диагностика должна быть обратимой. Забудьте сеть лишь после сохранения пароля и исходных значений и только если профиль действительно повреждён.
Для учёта полезна таблица с владельцем, моделью, SSID, представленным MAC и датой последнего подтверждения. Не храните hardware address без необходимости и не публикуйте inventory. Hostname помогает ориентироваться, но может меняться; сочетайте его со временем подключения и контролируемым отключением.
Если private mode стабилен, а интернет всё равно пропадает, вернитесь к сетевой цепочке. Сравните другой клиент, сигнал возле точки, доступ к gateway, выдачу IP, DNS и внешний адрес. Такой контроль отличает проблему radio/WAN от идентификатора и не создаёт ложного улучшения после случайной перезагрузки.
Домашняя конфигурация не обязана использовать одну политику для всех. Клиентам с reservation подходит фиксированный частный адрес конкретного SSID; гостям без специальных правил достаточно системного режима; открытым точкам полезна ротация. IoT-устройство может вообще не поддерживать randomization, и это не повод отключать её на телефонах.
После замены роутера или усиления защиты
Новый маршрутизатор не знает старых подписей и reservations, даже если SSID и пароль скопированы. Сначала подключите один телефон, найдите его current private MAC и создайте правило заново. Не импортируйте конфигурацию неподходящей модели ради экономии времени: форматы, DHCP pools и security options могут различаться. После выдачи ожидаемой IP проверьте остальные клиенты по одному.
Переход с открытой сети на WPA2/WPA3 способен изменить контекст профиля и типичный режим private address. Это ожидаемый побочный эффект правильного усиления защиты, а не причина откатывать security. Обновите адресный учёт под новый профиль. Если старое устройство не поддерживает современный режим, изолируйте его в отдельной сети по документации роутера, а не ослабляйте основной SSID.
Памятка для обращения в поддержку
Передайте точное время, SSID без пароля, OS version, выбранный режим, замаскированный MAC и полученную локальную IP. Для portal укажите этап, на котором повторяется вход; для reservation — старый и новый ключ в приватном канале; для managed Wi-Fi — наличие профиля и текст отказа. Не отправляйте hardware address публично, если задача решается представленным private value.
Контроль должен менять одну переменную. Переподключение после mode change сравнивайте с тем же gateway, DNS и сервисом; одновременная перезагрузка роутера лишает тест причинности. Успешный результат подтвердите ещё одним штатным reconnect. Затем сохраните итог в домашней карте сети, чтобы следующая очистка client table не превратилась в повторное расследование.
Домашняя автоматизация может хранить MAC отдельно от DHCP: в Wake-on-LAN, журнале присутствия или сценарии умного дома. После подтверждения нового private value проверьте эти зависимости по списку, а не ищите одну «главную» таблицу. У Ethernet-адаптера будет собственный адрес, а разные Wi-Fi-профили одного ноутбука могут представляться разными значениями.
При передаче телефона новому владельцу смена MAC не заменяет выход из accounts и штатное стирание данных. Также удалите подтверждённые старые записи из домашнего роутера, если они больше не нужны. Эти операции принадлежат разным системам и не выполняются автоматически друг за друга.
Итог: случайный MAC мешает только там, где сеть сделала предыдущий адрес ключом решения. Найдите эту зависимость, сохраните private mode с нужной стабильностью и обновите одну reservation, portal registration или allowlist через владельца сети. Так исправление не превращается в глобальный отказ от защиты.