Резервні коди 2FA: як створити аварійний комплект доступу
Створіть recovery method, поки маєте чинний довірений сеанс, і збережіть його так, щоб копія пережила втрату основного телефона. Не покладайтеся на один універсальний рецепт: Google і GitHub дають набори одноразових кодів, Apple пропонує один Recovery Key із власними наслідками, Microsoft Account — окремий recovery code, а passkey чи backup Authenticator працюють інакше. Перед виходом з останнього доступного пристрою звірте правила саме свого сервісу й підготуйте щонайменше два незалежні шляхи.
Що саме називають recovery code
Резервний код 2FA — це заздалегідь створений секрет для спеціальної гілки входу або відновлення, коли звичний другий фактор недоступний. Він не є паролем, не генерується щотридцять секунд як TOTP і не приходить на SIM-картку як SMS. Щоб правильно розмістити його в плані безпеки, спершу корисно зрозуміти, як працює двофакторна автентифікація: пароль, другий фактор і recovery method виконують різні ролі.
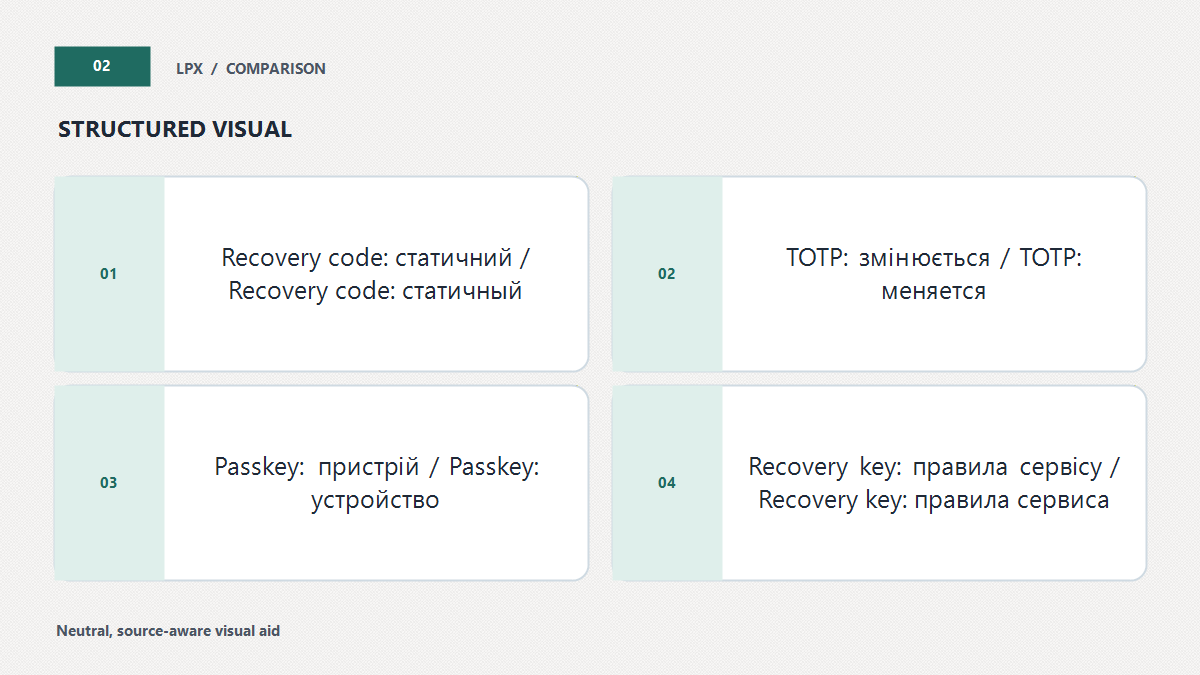
Статичність не означає безстроковість. У Google та GitHub кожен код із набору одноразовий. Створення нового набору деактивує старий повністю, а не додає ще кілька чинних значень. Microsoft описує один 25-значний recovery code: новий одразу замінює попередній. Apple Recovery Key — один 28-символьний ключ, а не список одноразових кодів. Переносити правило одного провайдера на інший небезпечно: напис «recovery» приховує різну логіку.
Passkey також не є кодом на папірці. Це криптографічні облікові дані, пов’язані з пристроєм або credential manager. У Google passkey може обійти другий крок, а в GitHub — задовольнити вимоги пароля й 2FA під час повернення доступу. Проте одна passkey на тому самому загубленому телефоні не створює незалежного резерву. Потрібно знати, де існує інша доступна копія або який альтернативний фактор зареєстровано.
Authenticator code теж не дорівнює recovery code. TOTP змінюється з часом і залежить від secret, імпортованого в застосунок. Google Authenticator може синхронізувати записи через Google Account, а Microsoft Authenticator має platform-specific backup із різною повнотою відновлення для personal, work/school і passwordless entries. Сам факт увімкненого cloud backup не доводить, що кожен робочий запис запрацює на новому телефоні без повторної реєстрації.
Де зберігати: оцінюйте не носій, а залежність
Папір не підключений до мережі, але його можна загубити, сфотографувати або знищити. Password manager захищає структуроване цифрове сховище, але його аварійний доступ не повинен залежати лише від того самого заблокованого акаунта. Звичайний файл у Downloads легко знайти під час recovery, проте він часто синхронізується або лишається незашифрованим. Рішення треба обирати за конкретною моделлю відмови.
Захищений менеджер секретів
Це практичний варіант, якщо ви реально можете відкрити vault після втрати телефона. Перевірте, де зберігається master password або emergency kit самого менеджера, які пристрої вже авторизовані й чи є family/business recovery. Не кладіть recovery code єдиного password manager лише всередину цього ж vault без зовнішнього шляху. Окрема інструкція допоможе обрати менеджер паролів для контрольованого сховища.
Паперова копія
Друк або чіткий рукописний запис може бути незалежним від телефона й електрики. Не підписуйте конверт повною комбінацією email, пароля та призначення, якщо стороння людина може його побачити. Захистіть копію від побутового доступу й пошкодження; для Apple Recovery Key офіційна довідка прямо пропонує більше одного контрольованого місця або довіреного члена родини.
Зашифрований файл чи зовнішній носій
Такий варіант працює лише разом із доступним ключем розшифрування та сумісним пристроєм. Якщо ключ лежить у тому самому файлі або пароль знає тільки людина, яка не зможе його згадати в кризовій ситуації, незалежності немає. Періодично перевіряйте читабельність носія, але не копіюйте реальні коди до стороннього сервісу «для тесту».
Чого уникати
- скриншота в загальній photo library або нотатки, яка відкривається лише після входу до того самого акаунта;
- листа самому собі з темою «2FA codes», якщо пошта є головним recovery channel;
- спільного чату, корпоративного ticket або документа з невідомим колом читачів;
- збереження пароля, recovery code і резервної пошти одним незахищеним пакетом;
- друку на спільному принтері без негайного вилучення завдання й аркуша.
Recovery secret не скасовує базову гігієну входу. Варто відокремити надійний пароль від recovery secret: компрометація одного не повинна автоматично розкривати інше.
Інтерактивна перевірка аварійного комплекту
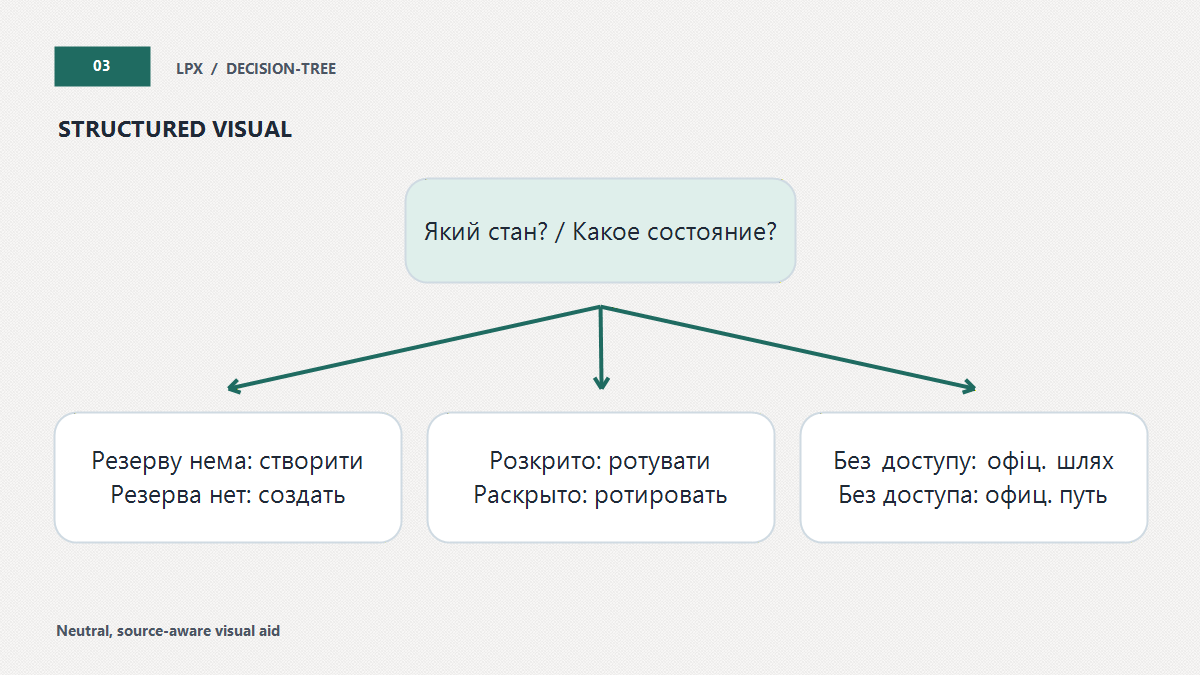
Модуль не перевіряє справжність коду й не надсилає відповіді. Він визначає перший безпечний крок за найсуворішою умовою. Не вводьте сюди секрети: потрібен лише стан комплекту.
Як діяти, якщо телефон, коди або доступ уже втрачено
Телефон загублено, але є інший метод
Увійдіть з уже довіреного пристрою або використайте офіційно зареєстрований запасний фактор. Видаліть втрачений пристрій або старий фактор у security settings, додайте новий і перевірте recovery information. Не стирайте старий телефон віддалено до фіксації необхідних даних, якщо це робочий пристрій: спершу діє процедура організації.
Після повернення доступу не вимикайте 2FA лише тому, що один спосіб підвів. Додайте незалежний фактор і оновіть карту комплекту. Якщо основна пошта була відкрита на втраченому пристрої, завершіть невідомі сесії та перегляньте forwarding rules і recovery contacts.
Recovery code могли побачити
Вважайте секрет розкритим, навіть якщо невідомо, чи його використали. Не просіть іншу людину «підтвердити», що фото видалено. З чинного довіреного сеансу створіть новий набір або ключ відповідно до правил сервісу; переконайтеся, що старий матеріал деактивовано, перегляньте sign-in activity і зареєстровані фактори. Якщо код виманюють телефоном або в чаті, допоможе розпізнати вимогу терміново продиктувати секрет.
Ротація не доводить, що попередній вхід не відбувся. Перевірте невідомі сесії, зміни recovery email/phone, нові passkeys, app passwords, OAuth connections і правила пошти. Якщо пароль також розкрито, змініть його з надійного пристрою та завершіть чужі сеанси.
Увійти вже неможливо
Не генеруйте поради з пам’яті й не шукайте «майстра», який продає обхід 2FA. Перейдіть на офіційний домен провайдера й оберіть доступний recovery route. Якщо жодного підготовленого фактора немає, відновлюйте доступ через офіційний процес, розуміючи, що результат і строк не гарантовані.
Для GitHub доступ можуть підтримати recovery code, passkey, security key або деякі раніше налаштовані recovery factors; сама підтримка попереджає, що без придатних методів доступ можна втратити назавжди. Для Apple з увімкненим Recovery Key відсутність ключа за критичного сценарію також може бути остаточною. Ці межі треба знати до активації, а не після блокування.
Огляд комплекту без ритуальної «заміни щомісяця»
Офіційні сторінки не встановлюють універсальний календар ротації для всіх recovery secrets. Новий набір потрібен після підтвердженого або ймовірного розкриття, втрати копії, використання всіх одноразових кодів чи зміни провайдера, яка робить старий метод неактуальним. Безпричинна часта регенерація створює ризик переплутати чинний і старий набори.
Періодичний огляд може бути прив’язаний до зрозумілої події: заміни телефона, переїзду, зміни password manager, номера, роботи або складу сімейного плану. Під час огляду не переписуйте секрети до звичайного checklist. Звірте статус методу в офіційному меню, доступність незалежної копії, інший фактор і дату карти.
Після використання одного Google або GitHub code позначте конкретний елемент як використаний у контрольованій копії. Не створюйте новий набір автоматично, якщо чинних кодів достатньо й компрометації немає; але пам’ятайте, що правила іншого сервісу можуть вимагати іншу дію. Для Microsoft новий recovery code замінює старий цілком, а Apple дозволяє update Recovery Key зі trusted device.
Короткі відповіді та межі
Чи можна зберігати recovery codes у password manager?
GitHub прямо пропонує secure password manager як один зі способів. Практична умова — ви маєте відновити доступ до самого manager без заблокованого телефона або того самого акаунта. Якщо vault є єдиною копією і його recovery також замкнене всередині, комплект має циклічну залежність.
Чи достатньо другого номера для SMS?
Це може бути один підтримуваний фактор, але не універсальний еквівалент offline recovery code. Номер залежить від оператора, SIM/eSIM і правил сервісу. GitHub більше не підтримує додавання нового fallback SMS number у спосіб, описаний старими інструкціями, і радить кілька authentication methods. Перевіряйте поточне меню.
Чи замінює passkey резервні коди?
Не автоматично. Google повідомляє, що додавання passkey не прибирає наявні authentication або recovery factors. У GitHub passkey може бути шляхом повернення доступу, але це правило конкретної платформи. Важливо мати доступну копію passkey або інший метод після втрати основного пристрою.
Чи варто входити одним кодом, щоб перевірити його?
Тест витратить single-use code у Google або GitHub і може створити новий ризик, якщо це останній доступний шлях. Спершу звірте, що коди активні в налаштуваннях, а файл належить правильному акаунту. Реальний тест робіть лише за зрозумілих правил і наявності другого способу входу.
Чи можна відновити будь-який акаунт через підтримку?
Ні. Провайдери навмисно обмежують ручний обхід сильного захисту. GitHub і Apple прямо описують сценарії постійної втрати доступу, якщо необхідних recovery factors немає. Microsoft та Google пропонують офіційні recovery flows, але це не обіцянка позитивного результату.
Що має бути в короткій картці комплекту?
Назва сервісу, тип основного 2FA, тип recovery method, дата перевірки, умовне місце незалежної копії, наявність іншого фактора та контакт адміністратора для керованого акаунта. Сам пароль, код, recovery key і QR seed у картці не потрібні.
Підсумок простий: підготуйте recovery method у чинному сеансі, розмістіть незалежну копію, додайте другий тип входу й зафіксуйте карту без секретів. Але точний механізм завжди визначає сервіс. Документація Google, Apple, Microsoft і GitHub не дає універсальної ймовірності recovery і не доводить, наскільки часто користувачі втрачають доступ в Україні.
Факти й поточні правила провайдерів перевірено 21 серпня 2026 року. Назви меню, доступні методи, строки й умови відновлення можуть змінюватися; перед незворотною дією відкрийте актуальну довідку свого сервісу.
Правила провайдерів, які не можна змішувати
| Сервіс | Аварійний артефакт | Використання й ротація | Критична межа |
|---|---|---|---|
| Google Account | 10 восьмизначних backup codes | Один вхід на код; новий набір вимикає старий | У Advanced Protection завантаження цих кодів недоступне |
| Apple Account | Один 28-символьний Recovery Key | Ключ працює в recovery process за умовами Apple | Його ввімкнення вимикає стандартне account recovery |
| Microsoft Account | Один 25-значний recovery code | Новий код негайно замінює попередній | Існуючий код не можна повторно завантажити |
| GitHub | Файл із 16 одноразовими recovery codes | Використаний код не повторюється; новий список вимикає старий | Support не обіцяє повернути акаунт без придатного recovery method |
Числа в таблиці — не галузевий стандарт, а поточні правила конкретних продуктів станом на 21 серпня 2026 року. Інший сервіс може видати один код, список, recovery link або взагалі не пропонувати завантажуваного секрету. Перевіряйте офіційне меню Security, Sign-in або Password and authentication, а не назву файла зі старої інструкції.
Google: набір одноразових кодів
Google дозволяє використати backup code як другий крок, якщо недоступні телефон, SMS, дзвінок або Authenticator. Після входу конкретний код стає неактивним; його доцільно локально позначити як використаний, не переписуючи інші значення. Якщо файл загублено, вичерпано або його могли прочитати, у чинному захищеному сеансі створіть новий набір. Старі копії після цього вже не мають працювати.
Apple: рішення з вищою відповідальністю
Apple Recovery Key змінює модель відновлення. Після ввімкнення стандартний процес Apple account recovery вимикається. Якщо людина не знає пароль і не має trusted device, для доступу може знадобитися сам ключ разом із verification code на trusted phone number. Втрата ключа за таких умов може зробити блокування постійним. Тому його не слід активувати просто як «ще один корисний код», не підготувавши незалежні копії й актуальний trusted number.
Microsoft і GitHub: схожі назви, різні набори
Microsoft Account recovery code є одиничним 25-значним значенням. Microsoft радить роздрукувати його й не тримати на пристрої, з якого зазвичай входять. GitHub, навпаки, створює список одноразових значень і прямо підтримує завантаження, друк або копіювання до secure password manager. Для обох систем нова генерація скасовує старий матеріал, але спосіб обліку використаних кодів різний.
Як зібрати аварійний комплект, поки доступ є
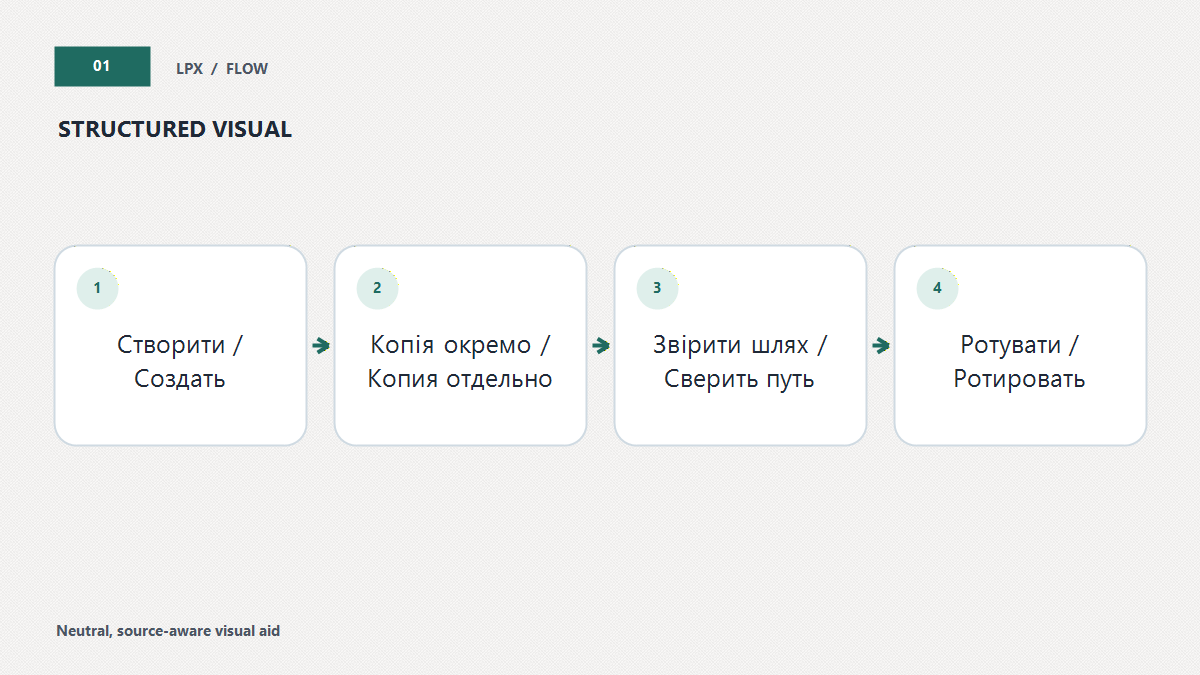
Аварійний комплект — це не папка з усіма секретами в одному місці. Це карта залежностей і мінімальний набір незалежних засобів, які дозволяють пройти офіційну гілку входу після втрати одного пристрою. Редакційний принцип: відмова одного компонента не повинна одночасно закривати recovery code, пошту, passkey і контакт із адміністратором.
- Виберіть критичні акаунти. Почніть з основної пошти, password manager, Apple/Google/Microsoft account, робочої ідентичності та сервісів, де зберігаються ключі чи документи. Спершу варто захистити основну пошту, бо вона часто підтверджує recovery інших сторінок.
- Запишіть не секрет, а карту. Для кожного акаунта зафіксуйте назву провайдера, тип основного 2FA, наявний recovery method, дату останньої ротації та місце копії. Не вносьте самі коди в незахищену таблицю.
- Створіть метод в офіційному меню. Відкрийте налаштування самостійно, не через лист чи пошукову рекламу. Перед генерацією прочитайте, чи новий набір вимикає старий і чи активація змінює стандартний recovery process.
- Зробіть незалежну копію. Вона має залишитися доступною, якщо основний телефон зник або акаунт тимчасово заблоковано. Перевірте recovery plan сховища, а не тільки факт збереження.
- Додайте інший тип шляху. Другий passkey на іншому пристрої, запасний security key, актуальний recovery contact або дозволений адміністратором метод зменшує залежність від паперового секрету. Конкретний вибір визначає провайдер.
- Звірте контрольний результат. У налаштуваннях має бути видно, що метод активний; копія відкривається без основного телефона; відповідальна людина знає, де шукати інструкцію, але не отримує зайвий доступ.
Не виходьте з останнього чинного сеансу лише для експерименту. Якщо тестовий вхід може заблокувати єдиний шлях, достатньо звірити статус у налаштуваннях і підготувати другий метод. Повноцінний тест проводять лише тоді, коли сервіс це підтримує і є незалежний спосіб повернення.
Джерела
- Google Account Help: Sign in with backup codes
- Google Account Help: Sign in with a passkey instead of a password
- Google Account Help: Get verification codes with Google Authenticator
- Apple Support: Set up a recovery key for your Apple Account
- Microsoft Support: How to get a Microsoft account recovery code
- Microsoft Support: Back up your accounts in Microsoft Authenticator
- GitHub Docs: Configuring 2FA recovery methods
- GitHub Docs: Recovering an account after losing 2FA credentials