Мошенничество через AnyDesk и удалённый доступ: остановка и восстановление
Сначала определите не название программы, а фактический уровень события. Если посторонний сейчас управляет экраном, разорвите сеанс и интернет, а при неясном управлении выключите устройство. Если был открыт банк, показан пароль или прошёл платёж, звоните в банк с другого доверенного телефона по самостоятельно найденному номеру. Только после этого удаляйте ненужный клиент, проверяйте систему и восстанавливайте аккаунты.
Программы удалённой поддержки законны и ежедневно применяются специалистами. Мошенничество начинается тогда, когда незапрошенный собеседник создаёт срочную легенду, заставляет вас открыть сеанс, расширить его возможности и показать то, что не относится к ремонту. Согласие на одно подключение не обязывает продолжать.
Карточка происшествия отделяет факты от предположений
Создайте четыре строки: контакт, управление, финансовое воздействие и секреты. В первой укажите канал, время, отображавшийся номер, заявленную организацию и повод. Во второй — название remote-access продукта, приняли ли вы подключение, что видели на экране и когда прекратили сеть. В третьей — открывался ли банк, сумма и получатель. В четвёртой — какие пароли, одноразовые коды или документы могли быть видны.
Используйте точные формулировки: «курсор двигался без меня», «видел страницу банка», «ввёл код после просьбы» сильнее, чем «они украли всё». Неизвестность тоже фиксируется: «не знаю, была ли передача файлов». Такой журнал позволяет банку, службе безопасности и мастеру выбирать действия по подтверждённой угрозе.
Не собирайте доказательства ценой продления сеанса. Не возвращайте интернет ради скриншота, не просите абонента повторить перевод и не сообщайте, что именно вы запомнили. Если на экране уже есть идентификатор, запишите его другим устройством. Логи передавайте только через официальный канал продукта или полиции; публичный файл может раскрыть дополнительные сведения.
На корпоративном устройстве прекратите работу и сообщите в известный help desk. Не копируйте служебные документы домой и не пытайтесь удалить управляемый агент. Организация может иметь централизованную изоляцию и журналы, а самостоятельная очистка способна уничтожить нужную хронологию.
Симулятор разговора: какие фразы меняют действие
Укажите самый серьёзный подтверждённый факт и отметьте шесть признаков. Счётчик нужен для полноты разбора, а не для процента риска. Платёжная экспозиция остаётся первым приоритетом даже при одной отметке; проверенная заявка не разрешает постороннему видеть банк или код.
Оценено признаков: 0 из 6
Сначала выберите то, что точно произошло.
Проверка компьютера не должна уничтожать данные наугад
После чужого управления оставьте аппарат без сети до выбора плана. Зафиксируйте установленный клиент и время, затем удалите ненужную пользовательскую программу штатным способом. Посмотрите недавно установленные приложения, расширения браузера, пользователей и автозапуск, но не удаляйте незнакомый системный файл только по названию.
Установите системные обновления из доверенного источника и выполните полное сканирование. Microsoft рекомендует удалить программы, которые попросил поставить мошенник, запустить Windows Security и рассмотреть recovery/reset при серьёзных продолжающихся симптомах. Отсутствие находки у сканера не доказывает, что человек не видел документ во время разрешённого соединения.
Не переустанавливайте систему автоматически после любого установочного файла. Если соединение не принималось и особые разрешения не выдавались, проверка и удаление могут быть достаточны. Если появились неизвестные аккаунты, повторный доступ, изменённая защита, стойкие pop-up или подозрение на установленное ПО, нужен более глубокий осмотр и, возможно, восстановление из доверенного источника.
Перед reset сохраните необходимые документы, но не переносите неизвестные исполняемые файлы и старый установщик. Убедитесь, что доступны ключи восстановления и резервные копии. На рабочем устройстве этот выбор делает организация. На телефоне отдельно проверяют Accessibility, device administration, screen capture и другие специальные полномочия по официальной инструкции модели.
Локальная очистка не возвращает перевод и не закрывает web-сессию. Если экран показывал контакты, паспорт или облачное хранилище, разберите последствия возможной утечки по каждому провайдеру. Не объединяйте разные риски словом «вирус».
Аккаунты восстанавливают на доверенном устройстве
Первой проверьте основную почту: активные входы, recovery-адреса и телефоны, forwarding, фильтры и подключённые приложения. Подробный порядок помогает проверить защиту основной почты. Если пароль уже заменил посторонний, перейдите к восстановлению потерянного аккаунта через официальный сервис.
Меняйте каждый секрет, который диктовали, вводили при наблюдении или хранили в открытом документе. Повторявшийся пароль замените на уникальные значения во всех местах. Завершите незнакомые сеансы и удалите добавленный злоумышленником способ входа. Не храните новые пароли на компьютере до окончания его проверки.
Считайте показанный одноразовый или резервный код использованным. Создайте новый набор по официальной процедуре, проверьте зарегистрированные факторы и заново настройте двухфакторную защиту. Резервный способ держите отдельно от основного устройства.
Составьте перечень сервисов, которые были открыты: почта, облако, рабочая панель, соцсеть. Не утверждайте без доказательств, что всё скачано. Однако неизвестный вход или изменение recovery-канала — наблюдаемый факт, который требует отдельного обращения к провайдеру.
Помощь родственнику: одна команда за раз
Попросите положить трубку и выключить подозрительное устройство. Не отправляйте в панике вторую программу дистанционной помощи: владелец не отличит вашего курсора от чужого. Разговаривайте с другого телефона, повторяйте короткие действия и сначала решайте, был ли открыт банк.
Не обвиняйте человека в доверчивости. Срочность, технический жаргон и запрет советоваться специально мешают проверке. Восстановите последовательность: откуда появился контакт, что установили, что подтвердили, какие окна открывали. Такая хронология полезнее для банка, чем попытка угадать название атаки.
Заранее установите семейное правило: незапрошенная «поддержка» не получает экран, а перевод не защищает деньги. Для настоящей помощи выбирайте известного специалиста, собственную заявку и ограниченный сеанс при присутствии владельца.
Как сохранить возможность помощи, не оставляя открытую дверь
Удаляйте remote-access клиент, если им больше не пользуются. Нужный продукт обновляйте из официального источника. Не включайте unattended access «на всякий случай»: у него должны быть владелец, ограниченный список, отдельная защита и срок пересмотра. После смены сотрудника или семейного помощника доступ отзывают.
Научитесь закрывать полноэкранное предупреждение без звонка по указанному номеру. Если система действительно ведёт себя странно, прекратите браузерный сеанс, обновите защиту и найдите поддержку через сайт производителя или продавца. Не доверяйте первому рекламному номеру в поиске; FTC отдельно предупреждает о поддельных контактах поддержки.
Храните независимо от компьютера номер банка и доверенного родственника. Проверяйте происхождение заявки, а не знание звонящим вашего имени. Известная фамилия, логотип и подменённый caller ID не заменяют обратный звонок.
Короткие ответы
Программа установлена, но код сеанса не сообщался. Что делать?
Не принимайте соединение. Проверьте источник, удалите ненужный пользовательский клиент штатно и запустите проверку системы. Если выдавали специальные разрешения, отмените их отдельно.
Можно ли сразу менять пароль после выключения интернета?
Лучше сделать это на другом доверенном устройстве. Подозрительный компьютер сначала оставляют офлайн и проверяют, иначе новый секрет может снова оказаться видимым.
AnyDesk или TeamViewer сами являются вирусами?
Нет, это легальные продукты удалённой поддержки. Опасным становится навязанный человеком сценарий, чрезмерные разрешения или оставленный без необходимости доступ.
Четыре ситуации, которые нельзя свести к одной очистке
Всплывающее окно без установленной программы. Закройте браузер или перезапустите устройство, если окно не отпускает управление, затем обновите защиту и проверьте историю загрузок. Не звоните по номеру с экрана. Если ничего не скачивали и не принимали удалённый сеанс, не приписывайте сайту полный контроль над компьютером без дополнительных признаков.
Клиент установлен на Android или iPhone. Сам значок не показывает, какие возможности были выданы. Вспомните, подтверждали ли демонстрацию экрана, Accessibility, device administration, запись экрана или другие системные запросы. Отмените относящиеся к неизвестной поддержке разрешения по официальной инструкции, удалите ненужную программу и проверьте банковские и почтовые события с другого аппарата.
Ложный возврат денег. Собеседник может попросить войти в банк, а затем объявить, что на экране появилась слишком большая сумма и её надо компенсировать. Не решайте вопрос переводом, даже если интерфейс выглядит настоящим: пока действует удалённое управление, увиденное нельзя считать независимой сверкой. Разорвите сеанс и запросите реальное состояние операции у банка.
Чужой доступ к рабочей сессии. Не продолжайте обычную работу и не пытайтесь самостоятельно оценить, какие корпоративные файлы открывались. Сообщите время, приложение, идентификатор и наблюдаемое поведение службе безопасности. Она определит изоляцию, ротацию рабочих credentials, сохранение журналов и допустимый способ восстановления устройства.
Сеанс завершён, но точный объём действий неизвестен. Не считайте неопределённость доказательством максимального ущерба и не игнорируйте её. Составьте перечень окон, которые были открыты, функций, которые вы разрешили, и времени присутствия чужого курсора. Специалист сопоставит это с журналами продукта и ОС, однако отсутствие записи не гарантирует, что данные не прочитали. Выбирайте восстановление по наблюдаемым изменениям, ценности доступных сведений и наличию надёжной резервной копии, а финансовую часть всё равно проверяйте у банка.
Источники
Банк проверяет транзакции, а не удалённый «специалист»
Позвоните по номеру с карты, из банковского приложения или с официального сайта, который вы открыли сами. Не берите контакт из всплывающего предупреждения, письма о возврате, рекламного результата или сообщения собеседника. Назовите время удалённого управления, доступные сведения о платеже и то, что банковский экран мог быть виден.
Попросите проверить операции и выполнить доступные меры защиты. Не обещайте себе универсальный результат: блокировка счёта, карты, дистанционного входа и оспаривание перевода зависят от банка и вида операции. НБУ советует при передаче карточных данных связаться с банком и заблокировать счета, затем обратиться в полицию.
Сценарий может начинаться с сообщения о «кибератаке», ошибочном списании или необходимости перевести деньги на резервный счёт. НБУ прямо приводит просьбу установить программу удалённого доступа как мошеннический вариант, позволяющий получить доступ к онлайн-банкингу. Чтобы оценить легенду отдельно, сверьте маркеры ложного звонка из банка.
Не подтверждайте перевод, не покупайте gift card и не возвращайте «лишнюю компенсацию». Настоящий сотрудник не проверяет безопасность просьбой показать баланс в чужом сеансе. Сохраните референс операции, получателя и переписку; дальше следуйте процедуре банка и местных правоохранительных органов.
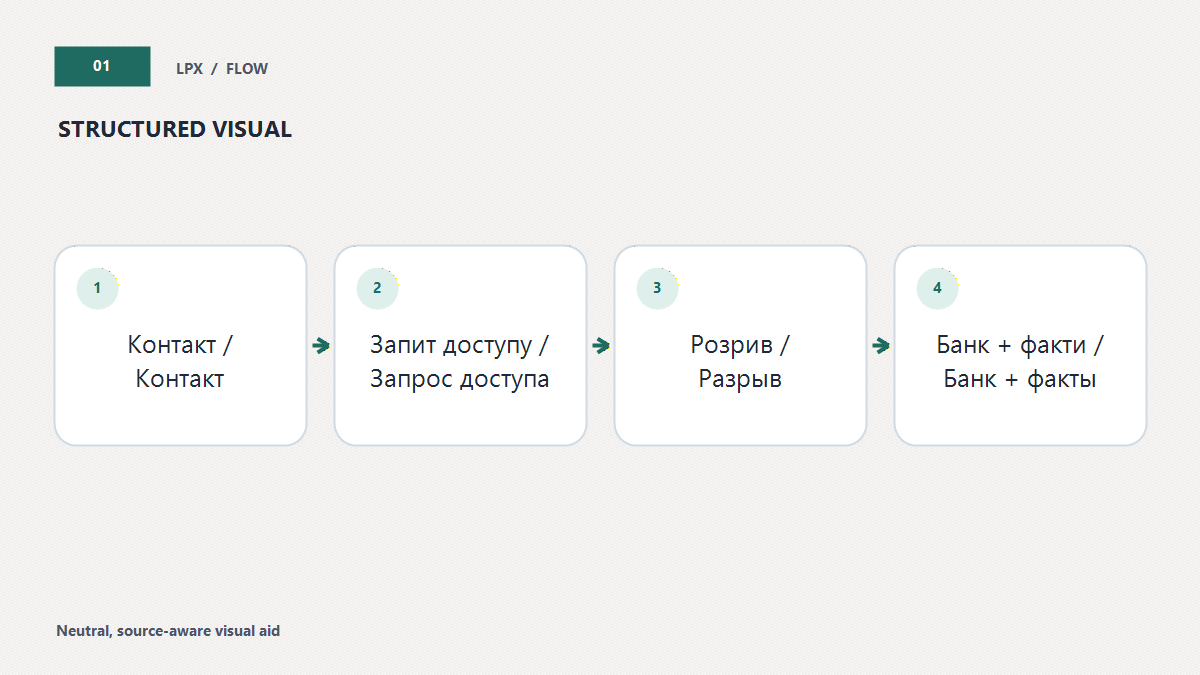
Пять переходов от легенды к контролю
Проблема без запроса. Вам звонят о вирусе, выставленном счёте, истёкшей подписке или атаке на банк. Альтернатива — страшное полноэкранное окно с телефоном. Microsoft подчёркивает, что её настоящие ошибки не содержат номера поддержки, а компания не предлагает незапрошенный ремонт по телефону.
Заимствованный авторитет. Абонент знает ваше имя, называет известный бренд и использует технические термины. Эти сведения не доказывают доступ к системам компании. Номер может отображаться правдоподобно. Полезнее завершить разговор и самостоятельно найти организацию, чем задавать «проверочные» вопросы самому звонящему.
Дефицит времени. Угроза списанием, блокировкой или распространением вируса мешает остановиться. Просьба никому не говорить изолирует человека от проверки. Материал о том, как распознать давление социальной инженерии, помогает увидеть этот механизм до установки программы.
Передача возможности. Собеседник просит скачать AnyDesk, TeamViewer или другой известный продукт, назвать данные сеанса и подтвердить дополнительные действия. Легальный бренд не удостоверяет человека. AnyDesk рекомендует не давать незнакомцам доступ и не показывать пароль либо вход в онлайн-банк.
Финансовая развязка. После подключения вас ведут к банку, демонстрируют обычные журналы как «взлом», инсценируют ошибочный возврат или требуют код. На этой точке не нужен спор. Остановите сеанс и используйте независимые каналы. Если вы только увидели одну из фраз, не продолжайте ради любопытства.
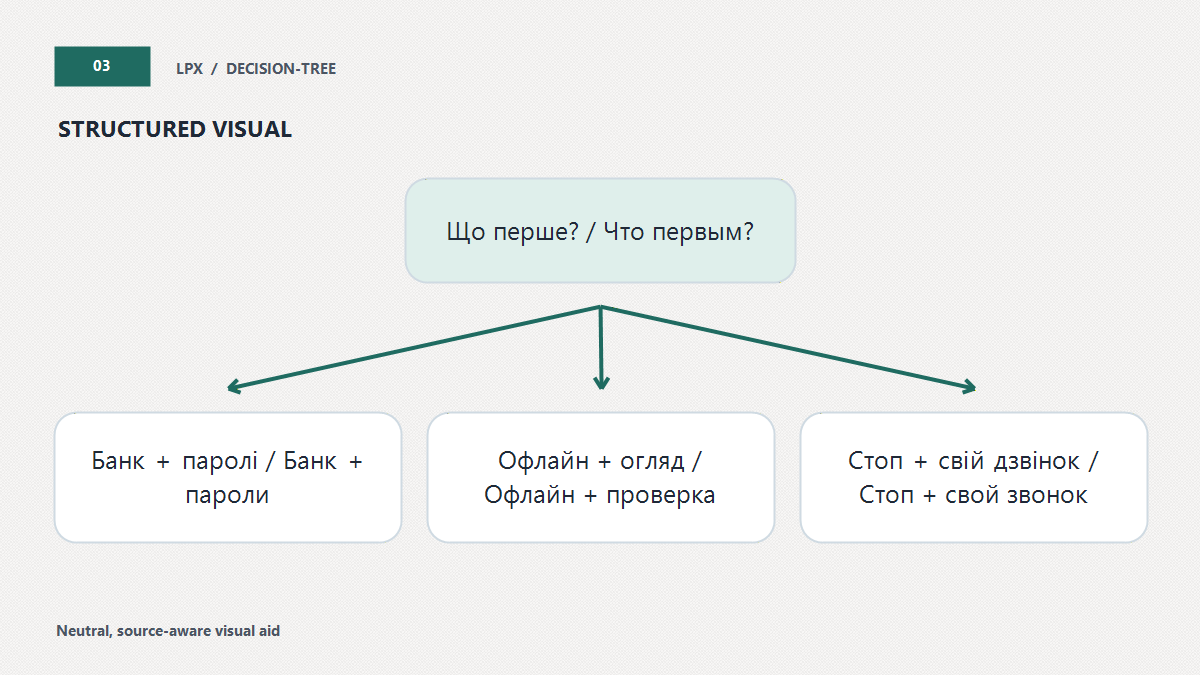
Нормальная поддержка не требует доверия вслепую
Вы сами создаёте заявку на официальном сайте, в приложении или через договорный help desk. У запроса есть номер, понятная проблема и организация, которую можно проверить отдельным звонком. Даже в этом случае закройте банк, почту, личные документы и менеджер паролей до соединения.
Уточните границы: будет ли специалист только видеть экран или также управлять вводом, нужен ли обмен файлами и прекратится ли доступ после заявки. Согласуйте конкретную задачу и оставайтесь у устройства. Если оператор внезапно требует открыть финансовый сервис или диктовать OTP, факт существования заявки не оправдывает действие.
После работы завершите сеанс и проверьте, не оставлен ли unattended access. Названия пунктов отличаются между продуктами и версиями, поэтому следуйте текущей документации поставщика. Для постоянного корпоративного или семейного доступа назначьте владельца, ограничьте список разрешённых аккаунтов и используйте доступную многофакторную защиту.
TeamViewer указывает allowlist и 2FA как средства защиты легального удалённого администрирования. Это не инструкция включить постоянный доступ всем домашним пользователям. Когда потребность исчезла, отзовите разрешение; когда меняется администратор, пересмотрите владельца и журнал.
Остановите наблюдение до любых новых паролей
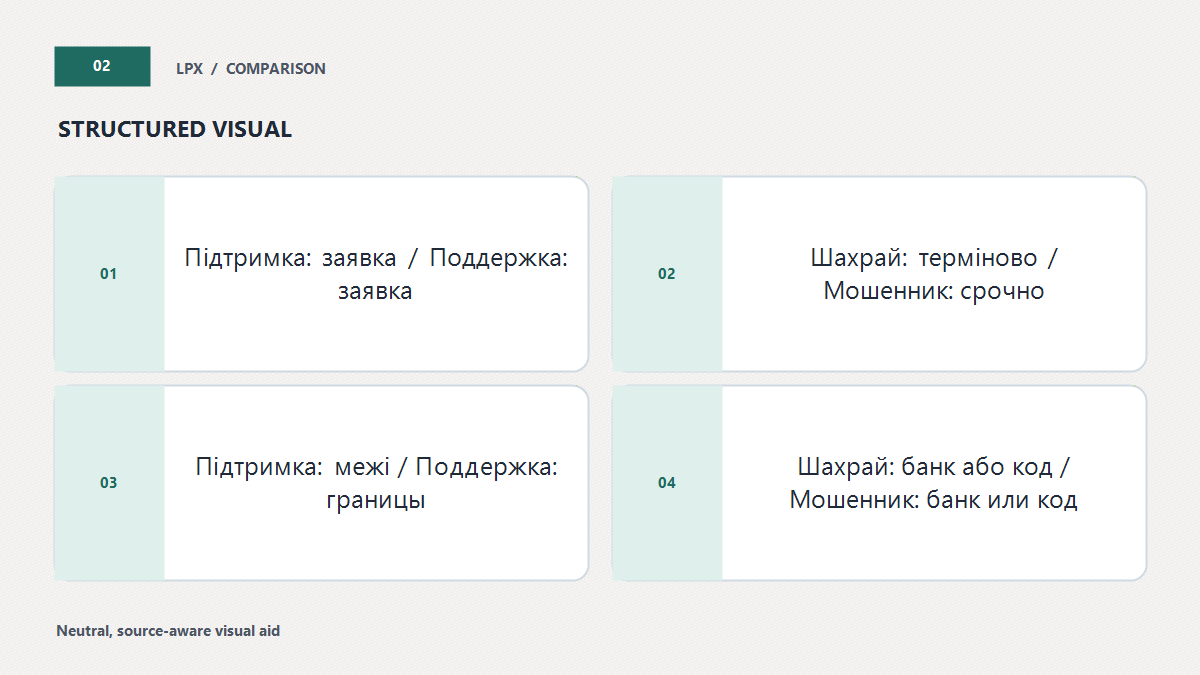
Завершите телефонный разговор или чат. Номер, который немедленно перезванивает и подтверждает ту же историю, не становится независимым источником. Если связь нужна близкому человеку, позвоните ему сами по известному контакту и объясните одну задачу: оставить подозрительный аппарат без сети.
Когда кнопка завершения удалённого сеанса понятна, используйте её. Если чужой курсор мешает, изображение скрыто или вы сомневаетесь, отключите Wi-Fi и кабель либо питание. AnyDesk и TeamViewer в антискам-рекомендациях допускают выключение как аварийный способ прекратить управление. Это прерывает текущую связь, но не удаляет уже установленное и не отменяет платёж.
Не открывайте на этом устройстве почту, банк или password manager «чтобы проверить, всё ли на месте». Не меняйте секрет на экране, который могли видеть или записывать. Используйте другой обновлённый телефон или компьютер. Если его нет, сохраните офлайн-состояние и попросите помощь лично.
Определите приоритет: денежная операция или показанный банковский доступ требует немедленного контакта с банком; введённый пароль — его замены и отзыва сессий; активный контроль — изоляции; только установочный файл без принятого сеанса — отказа от подключения и штатного удаления. Эти ветви суммируются, а не исключают друг друга.