Шахрайство через AnyDesk і віддалений доступ: як зупинити схему та відновитися
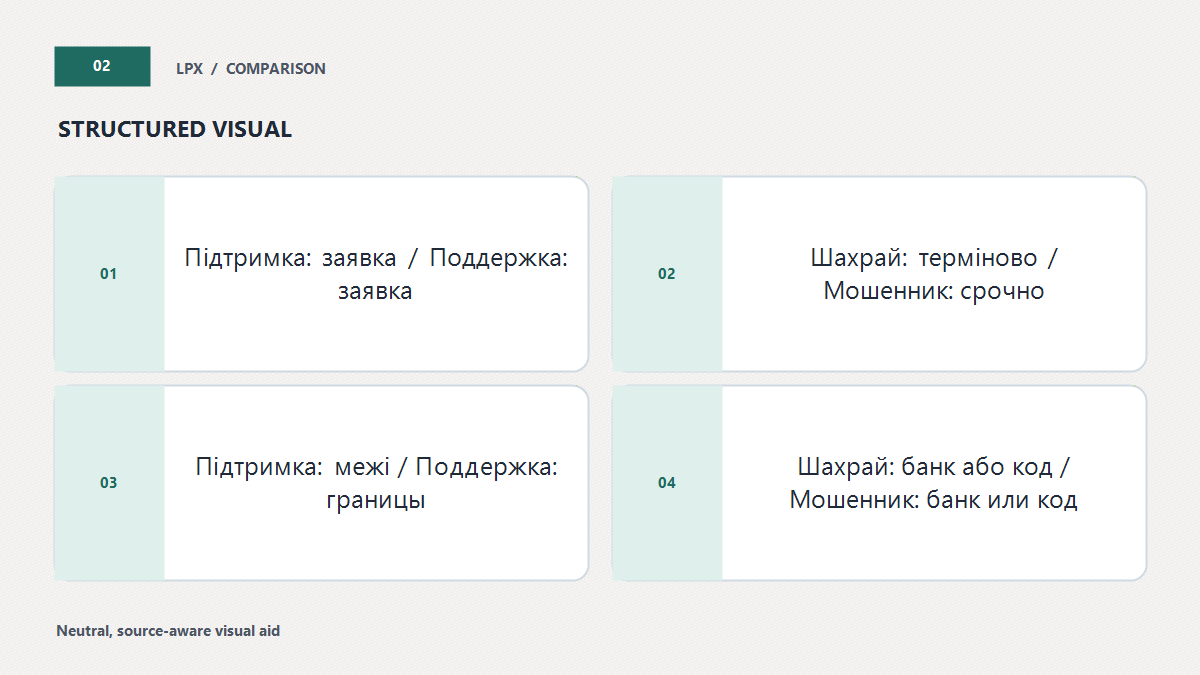
Якщо незнайомець уже бачить або контролює екран, спершу припиніть сеанс: завершіть з’єднання, вимкніть мережу, а коли не можете знайти керування — вимкніть пристрій. Не відкривайте банк і не вводьте новий пароль на тому самому екрані. З іншого довіреного телефона самостійно зателефонуйте банку, якщо були платежі, реквізити чи банківський застосунок, а потім переходьте до акаунтів і перевірки пристрою.
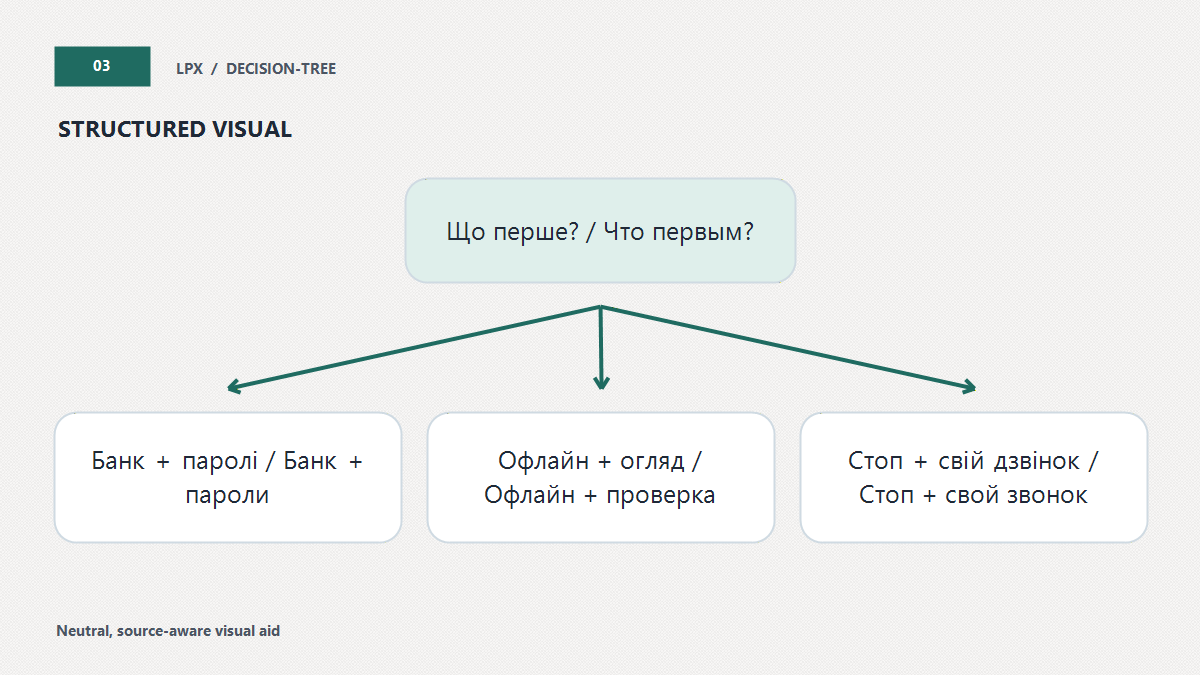
AnyDesk, TeamViewer та подібні продукти є легальними засобами підтримки. Ризик створює не назва програми, а людина, яка без вашої заявки нав’язує сеанс, приховує межі, просить показати банк, код або пароль і не дає перевірити організацію окремим каналом. Зупинка розмови не потребує дозволу «спеціаліста».
Перші десять хвилин: контроль, гроші, облікові записи
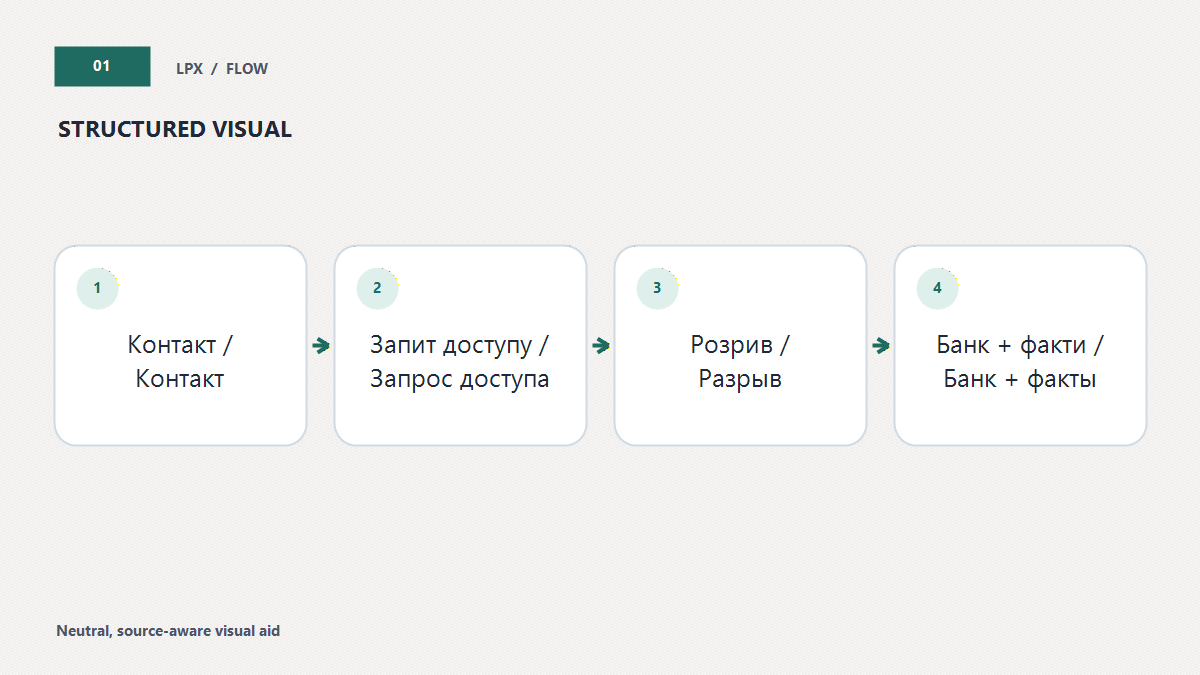
1. Припиніть голосовий контакт. Покладіть слухавку або закрийте чат. Не сперечайтеся, не просіть нападника «повернути все» й не повідомляйте, що саме ви збираєтеся захищати. Новий вхідний дзвінок від того самого номера не є незалежною перевіркою. Якщо потрібна допомога, залучіть близьку людину через інший знайомий контакт.
2. Розірвіть віддалене керування. Натисніть штатне завершення сеансу, якщо воно очевидне. Якщо курсор рухається сам, екран приховано або ви не впевнені, вимкніть Wi-Fi/мобільний інтернет чи живлення. AnyDesk і TeamViewer прямо радять завершити контакт, а за невпевненості — вимкнути пристрій. Це аварійна пауза, а не доказ очищення.
3. Визначте найвищий підтверджений наслідок. Чи був відкритий банк? Чи вводили пароль, PIN, одноразовий код або recovery-фразу? Чи відбулося списання? Чи тільки встановили програму, але не прийняли сеанс? Кожна відповідь запускає свій маршрут, і вони можуть накладатися. Платіжна подія важливіша за видалення ярлика з робочого столу.
4. Перейдіть на незалежний пристрій. Для дзвінка в банк, зміни секретів і читання офіційної інструкції використовуйте інший оновлений телефон або комп’ютер. Якщо такого немає, спершу залиште підозрілий пристрій без мережі й попросіть довірену людину допомогти. Не вводьте замінений пароль у вікні, яке чужа сторона могла бачити.
5. Не стирайте все до фіксації мінімуму. Запишіть назву програми, час, номер або акаунт контакту, заявлену організацію та платіж, якщо він є. Не залишайте сеанс активним заради доказів і не надсилайте логи незнайомому «розслідувачу». Спочатку безпека, потім збирання додаткових відомостей.
Симулятор розмови з фразами-маркерами
Виберіть найвищий підтверджений стан і позначте фрази, які вже прозвучали. Модуль не визначає особу абонента й не замінює банк або фахівця. Його результат — безпечний наступний крок; прогрес показує, скільки маркерів ви оцінили, а не ймовірність шахрайства.
Оцінено маркерів: 0 з 6
Спершу зафіксуйте підтверджений стан.
Відновлення пристрою має бути пропорційним доказам
Після активного чужого сеансу залиште пристрій офлайн, доки не визначите план. Запишіть встановлену програму й час, потім видаліть непотрібний користувацький remote-access клієнт через штатний механізм ОС. Перевірте список інших нещодавно встановлених програм, автозапуск, браузерні розширення й облікові записи користувачів, але не видаляйте незнайомий системний компонент навмання.
Оновіть ОС і захисні компоненти з довіреного джерела, запустіть повне сканування. Microsoft радить Windows Security, оновлення та видалення програм, які просив установити шахрай. Чистий результат сканера зменшує невизначеність, проте не доводить, що екран або файл не переглядали під час законно авторизованого сеансу.
Коли зберігаються pop-up, невідомі облікові записи, повторний доступ, змінені налаштування захисту або фахівець бачить ознаки стійкості, розгляньте відновлення чи перевстановлення з довіреного джерела. Перед серйозним reset збережіть потрібні документи без виконуваних файлів і перевірте recovery-ключі. Не обіцяйте, що одна кнопка однакова на всіх версіях Windows, macOS, Android або iOS.
На телефоні зверніть увагу не лише на значок: програма могла отримати Accessibility, screen capture, device administration або інші особливі можливості. Перевіряйте їх за офіційною інструкцією моделі або з надійним фахівцем. Не встановлюйте сторонній «анти-AnyDesk cleaner», запропонований рекламою чи новим абонентом.
Видалення локального клієнта не відкликає банківську операцію, не завершує серверну сесію пошти й не стирає вже переданий файл. Розділіть наслідки можливого витоку за типами даних і провайдерами, а не називайте перевстановлення повним відновленням.
Захистіть секрети, які могли бачити або змінити
З довіреного пристрою почніть з основної пошти: перегляньте невідомі сесії, recovery-адреси й номери, правила пересилання та підключені програми. Окрема інструкція допоможе перевірити безпеку основної пошти. Якщо вхід уже втрачено, не шукайте «майстра» в коментарях — скористайтеся планом відновлення акаунта через офіційний провайдер.
Змініть пароль, який вводили, диктували, зберігали у відкритому файлі або могли показати на екрані. Якщо той самий секрет повторювався, замініть його в кожному сервісі окремим унікальним значенням. Завершіть невідомі сесії та перевірте, чи не додано новий спосіб входу. Не зберігайте таблицю нових паролів на ще не перевіреному комп’ютері.
Перегляньте другий фактор і резервні коди. Якщо код показували або стороння людина могла відкрити файл із ним, вважайте його використаним і створіть новий набір за офіційною процедурою. Після очищення переналаштуйте двофакторний захист, зберігши recovery-метод окремо від основного пристрою.
Складіть перелік побаченого: банк, пошта, хмарне сховище, робоча система, паспортний скан. Не стверджуйте, що все скопійовано, але й не ігноруйте прямі ознаки. Для кожного провайдера дійте за його журналами та процедурою; одна заміна пароля не видаляє файл, а одна перевірка антивірусом не відкликає сесію.
Як допомогти близькій людині без нового віддаленого ризику
Попросіть людину спочатку покласти слухавку й вимкнути підозрілий пристрій. Не надсилайте їй у поспіху ще одне посилання на remote-access програму: два «помічники» на екрані ускладнять розуміння. Краще говоріть з іншого телефона й давайте одну перевірювану дію за раз.
Не соромте постраждалого. Схема спеціально побудована на терміновості, технічному авторитеті та ізоляції. Спокійно відновіть хронологію: що сказали, яку програму встановили, що натиснули, чи відкривали банк. Це дає банку й фахівцю більше, ніж загальна фраза «мене зламали».
Заздалегідь домовтеся про сімейне правило: технічна підтримка ніколи не починається з несподіваного дзвінка, а переказ грошей ніколи не є способом «захистити» рахунок. Для справжньої допомоги використовуйте відомого спеціаліста, заявку та короткий сеанс із присутністю власника.
Профілактика, яка не забороняє легальну підтримку
Видаліть невикористовуваний клієнт віддаленого доступу, а потрібний оновлюйте з офіційного джерела. Не вмикайте unattended access без названого власника, унікального захисту та реальної потреби. Перевіряйте allowlist і 2FA там, де продукт і ваш сценарій це підтримують. Після завершення роботи працівника або підрядника відкликайте його доступ.
Навчіться закривати повноекранне браузерне попередження без дзвінка на номер у ньому. Microsoft застерігає, що її справжні помилки не містять телефонів. Якщо комп’ютер справді поводиться дивно, закрийте браузер, оновіть захист і зверніться до підтримки через офіційний сайт або продавця пристрою.
Запишіть на папері незалежні контакти банку й родича, якому довіряєте. Це корисно, коли екран заблоковано страшним повідомленням. У розмові перевіряйте не обізнаність абонента з вашим ім’ям, а походження заявки. Номер можна підмінити, а дані могли бути публічними.
Короткі відповіді
Якщо лише встановив AnyDesk, але не прийняв сеанс?
Не повідомляйте ідентифікатор і не приймайте підключення. Перевірте джерело, видаліть непотрібну користувацьку програму штатно й запустіть перевірку безпеки. Якщо надали особливі дозволи, перегляньте їх окремо.
Вимкнення комп’ютера все виправляє?
Воно зупиняє активний сеанс, коли інший спосіб неочевидний. Після ввімкнення все одно потрібні огляд програм, сканування, оновлення, захист акаунтів і, за ознак стійкості, професійне відновлення.
Чи можна дати доступ справжній підтримці?
Так, коли ви самі створили заявку, перевірили організацію незалежно, розумієте межі, не показуєте гроші чи секрети й завершуєте доступ після конкретного завдання.
Джерела
Збережіть корисні факти, не підтримуючи контакт
Мінімальний журнал містить дату й час, канал першого контакту, показаний номер або адресу, ім’я та організацію, якими представилися, назву віддаленого продукту, видимий ідентифікатор сеансу, а також перелік дій, які ви підтвердили. Окремо запишіть суму, отримувача й референс платежу. Позначайте «бачив на екрані» та «припускаю» різними словами.
Зробіть фотографію екрана іншим пристроєм лише якщо це не затримує розрив з’єднання. Не відкривайте підозрілий комп’ютер до мережі заради кращого скриншота. Не пересилайте логи в публічний чат: вони можуть містити ідентифікатори, адреси та назви файлів. Виробнику remote-access продукту або поліції передавайте матеріали через їхній перевірений канал.
Не намагайтеся самостійно встановити особу за IP, «відповісти» віддаленим підключенням чи заманити шахрая назад. Такі дії не повертають кошти, можуть знищити слід і створюють новий ризик. Ваше завдання — зберегти контрольовану хронологію для банку, фахівця та заяви, а не проводити контроперацію.
Якщо подія сталася на робочому пристрої, повідомте службу безпеки через відомий внутрішній канал. Не копіюйте службові файли на особистий носій «для доказу» й не видаляйте корпоративний агент. Адміністратор може мати правила ізоляції та централізовані журнали, яких немає у домашнього користувача.
Де розмова перетворюється на шахрайську схему
Початком може бути холодний дзвінок, страшне браузерне попередження, лист про автоматичне поновлення послуги, повідомлення від нібито банку або номер «підтримки» в рекламному результаті. Спільна риса — проблема з’явилася до вашої перевіреної заявки. Microsoft прямо вказує, що її справжні системні помилки не містять номера для дзвінка, а сама компанія не телефонує без запиту, щоб запропонувати ремонт.
Далі співрозмовник намагається пришвидшити рішення: «рахунок зараз спишуть», «ліцензія закінчиться», «комп’ютер заражає інших». Технічні слова й назва відомої компанії не підтверджують доступ до її систем. Щоб розпізнати тиск соціальної інженерії, відділяйте перевірюваний факт від емоційного наказу й завжди створюйте паузу.
Критичний перехід — прохання завантажити програму, назвати код сеансу, натиснути дозволи або показати екран. Сам продукт може бути справжнім. AnyDesk наголошує: не давайте доступ незнайомій людині й не показуйте паролі чи дані онлайн-банкінгу. Легітимність інструмента не успадковується абонентом.
Особливо небезпечна вимога відкрити банк під час сеансу, продиктувати SMS-код, приховати розмову від родини чи співробітника банку, а також «повернути зайве» переказом. У справжнього технічного спеціаліста немає потреби дивитися ваш баланс для виправлення принтера. Зупиніться на першій такій вимозі, навіть якщо попередні кроки здавалися професійними.
Останній етап часто маскує шкоду: на екрані показують звичайні журнали як «віруси», заявляють про помилкове повернення або переконують не вимикати програму. Не просіть пояснити кожен рядок. Завершіть сеанс, а реальну проблему перевірте локальною довіреною підтримкою.
Легальна віддалена підтримка має заявку, межі та завершення
Безпечний сценарій починається з вашого звернення через відомий сайт, застосунок або договірний help desk. Ви отримуєте номер заявки, знаєте організацію й можете передзвонити за опублікованим контактом. Проте сама заявка не дозволяє показувати банківський пароль: технічна мета визначає, які вікна й дані взагалі потрібні.
До підключення запитайте, що саме бачитиме оператор, чи зможе керувати курсором, передавати файли, перезапускати пристрій або під’єднатися пізніше. Закрийте пошту, менеджер паролів, банк і приватні документи. Створіть резервну копію важливого робочого файла, якщо підтримка стосується системної зміни. Не погоджуйтеся на фоновий доступ «назавжди» для одноразової консультації.
Під час сеансу залишайтеся біля екрана. Зупиняйте дію, яка виходить за погоджену мету, і не вводьте секрет у видимому полі. Після завершення переконайтеся, що індикатор сеансу зник, програма не залишила безнаглядний доступ і заявка містить підсумок. Назви перемикачів різняться, тому користуйтеся актуальною документацією конкретного продукту.
Для постійної допомоги родичу або корпоративного адміністрування потрібен названий власник. TeamViewer описує allowlist та 2FA для легального unattended access; це приклади контрольних механізмів, а не рекомендація ввімкнути постійне керування кожному. Доступ переглядають після зміни працівника, пристрою або потреби.
Якщо на екрані був банк, дійте через офіційний канал
Зателефонуйте за номером у банківському застосунку, на картці або на офіційному сайті, який відкрили самостійно. Не використовуйте номер із pop-up, листа про «повернення», SMS чи історії дзвінка. Повідомте, що стороння людина мала віддалений доступ, назвіть час, рахунок і підозрілу операцію. Попросіть банк перевірити активність та виконати доступні захисні дії; конкретна процедура блокування й оскарження залежить від установи.
НБУ окремо описує схему, де псевдопрацівник банку просить встановити програму віддаленого доступу нібито для безпеки, а потім отримує доступ до онлайн-банкінгу. Якщо розмова починалася з «атаки на рахунок», звірте фрази шахрайського дзвінка з банку. Справжність номера на екрані не замінює самостійний зворотний дзвінок.
Не переказуйте гроші на «безпечний» або «тимчасовий» рахунок, не купуйте подарункові картки й не повертайте нібито надмірну компенсацію. Не показуйте залишок, історію чи повідомлення з кодом. Навіть якщо чужа людина вже бачила дані, додаткове виконання її інструкцій не виправляє ситуацію. Збережіть платіжне підтвердження для банку та заяви.
Якщо списання немає, але банк був відкритий, все одно повідомте установу про можливе спостереження екрана. Уточніть, чи потрібно перевипустити картку, змінити вхід або обмежити дистанційні операції. Не вигадуйте універсальний порядок: банк бачить власні журнали й ризикові події, а стаття не бачить вашого рахунку.