Фальшива техпідтримка: як зупинити дзвінок, pop-up або віддалений доступ
Не телефонуйте за номером із pop-up або листа, не продовжуйте несподіваний «службовий» дзвінок і не встановлюйте програму за вказівкою співрозмовника. Закрийте підозрілий контакт системними засобами, а проблему перевірте через адресу чи номер, які ви самостійно знайшли на офіційному сайті. Якщо вже передали пароль, код, віддалений доступ або банківські дані, реакція має залежати від фактичної дії. Офіційні попередження описують такі схеми, але не встановлюють єдину репрезентативну частоту для України, тому технічну можливість не слід називати доказом масовості.
Перша хвилина: як розірвати сценарій
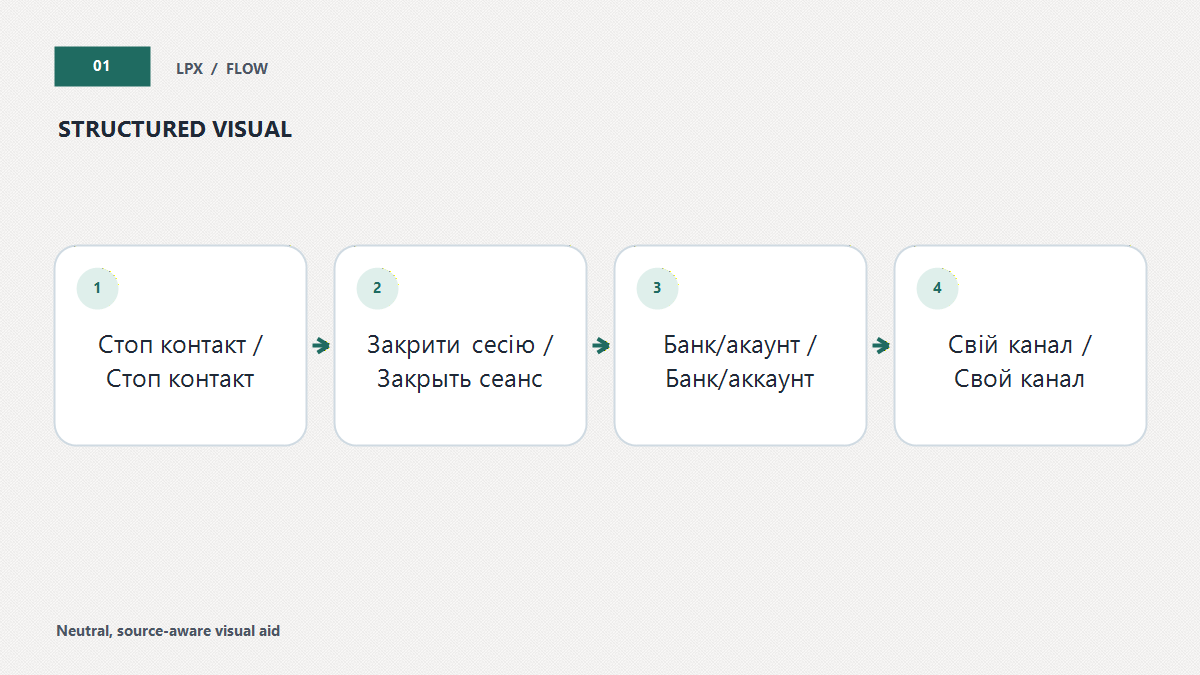
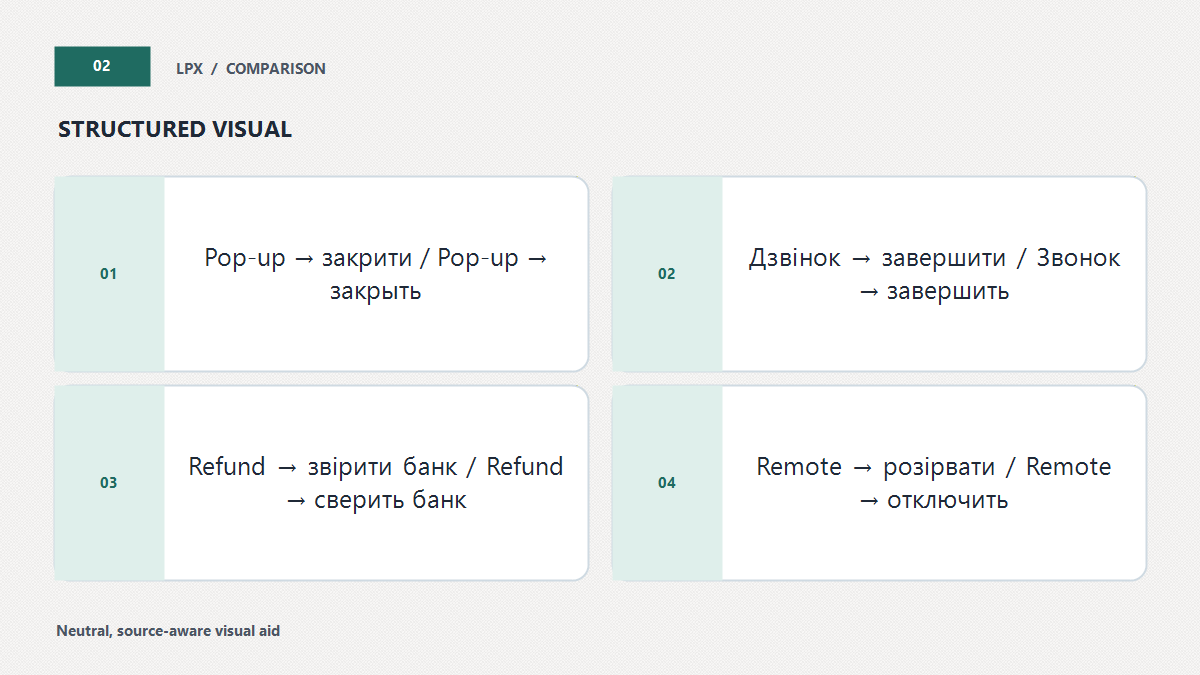
- Припиніть контакт. Завершіть дзвінок або чат. Для browser pop-up не натискайте кнопку «сканувати», номер телефону чи посилання всередині сторінки. Спробуйте закрити вкладку або весь браузер системною кнопкою чи комбінацією клавіш.
- Не виконуйте нових вказівок. Не вводьте пароль, одноразовий код, PIN; не схвалюйте 2FA prompt; не встановлюйте remote-access app і не переказуйте гроші на «безпечний» рахунок.
- Визначте, що вже сталося. Є велика різниця між побаченим повідомленням, розкритим паролем, активною віддаленою сесією та переказом із банку. Не перебільшуйте і не применшуйте подію.
- Перевірте незалежно. Відкрийте офіційний сайт вручну або скористайтеся номером із картки, договору чи вже встановленого офіційного застосунку. Не передзвонюйте за номером, який дав потенційний шахрай.
Ця пауза руйнує головний механізм: співрозмовник більше не контролює темп і канал перевірки. Щоб зрозуміти, чому терміновість, авторитет і страх працюють разом, корисно розібрати механіку соціальної інженерії. Особиста інформація, логотип або знайомий номер не перетворюють історію на правду.
П’ять різних легенд фальшивої техпідтримки
1. Pop-up із номером «підтримки»
Вебсторінка може перейти в повноекранний режим, багаторазово показувати діалоги, програвати сигнал тривоги або імітувати екран Windows. Microsoft прямо зазначає: справжні повідомлення Windows про помилки й попередження не містять номера служби підтримки. FTC також радить не телефонувати за номером із security pop-up. Сам гучний звук або складний код помилки не доводить, що сторінка просканувала комп’ютер.
Закрийте вкладку чи браузер системним способом. Якщо браузер після перезапуску пропонує відновити всі вкладки, не відновлюйте підозрілу сторінку. Потім оновіть вбудований захист і запустіть штатне сканування. Закриття сторінки припиняє її показ, але не є універсальним доказом, що пристрій чистий: recovery залежить від того, чи щось завантажували або запускали.
2. Небажаний дзвінок «від Microsoft, Apple або Google»
Microsoft повідомляє, що не телефонує без запиту, щоб запропонувати технічну допомогу або отримати особисті чи фінансові дані. Apple радить просто завершити несподіваний або підозрілий дзвінок нібито від Apple Support. Google рекомендує сповільнити рішення, окремо перевірити деталі й не передавати гроші чи персональні дані на місці.
Не сперечайтеся і не намагайтеся викрити людину запитаннями. Caller ID можна підмінити; Apple і НБУ окремо описують spoofing. Завершіть контакт, самостійно відкрийте офіційну підтримку й перевірте, чи справді є проблема з акаунтом. Якщо дзвінок переходить до рахунку або «служби безпеки», треба перевірити окремо сценарій дзвінка з банку.
3. Лист про продовження підписки або refund
У листі чи SMS можуть заявити, що з картки вже списано кошти за антивірус або техпідтримку, й дати номер для «скасування». FTC описує продовження: після дзвінка шахрай просить remote access, відкриває підроблений сайт і заявляє, що через помилку повернув забагато. Далі вимагає компенсувати різницю gift card, криптовалютою, переказом або payment app.
Перевіряйте не PDF-рахунок і не екран, який показує співрозмовник, а власну банківську історію через офіційний застосунок. Якщо реальної операції немає, це сильна ознака вигаданої історії. Якщо списання є, зверніться до банку й продавця за самостійно знайденими контактами. Не повертайте «надлишок», доки банк не підтвердив зарахування та правовий порядок дій.
4. «Ваш акаунт зламано — назвіть код»
Apple прямо повідомляє: для підтримки компанія не просить пароль Apple Account, verification code або passcode пристрою, не змушує вводити їх на сторонній сторінці й не просить схвалити 2FA prompt. Google Help окремо перелічує account-recovery та account-security scams. Одноразовий код підтверджує дію, а не особу співрозмовника; його передавання може завершити вхід або зміну налаштувань.
Якщо ви вже розкрили секрет, не чекайте нового дзвінка. Відкрийте офіційний акаунт з іншого надійного пристрою, змініть пароль, перевірте активні сесії й recovery methods. Почніть із каналу, який повертає інші доступи: часто варто спочатку захистити основну пошту і окремо перевірити двофакторну автентифікацію.
5. «Установіть програму, щоб я виправив проблему»
Програма віддаленого доступу може бути легітимним робочим інструментом, але сесія, нав’язана несподіваним співрозмовником, передає йому керування або видимість екрана. Microsoft попереджає, що під час такого доступу шахраї можуть подавати звичайні системні повідомлення як докази зараження. НБУ описує аналогічну банківську легенду: «працівник» просить установити remote-access app нібито для посилення безпеки, а потім отримує доступ до online banking.
Якщо сесія активна, припиніть мережеве з’єднання пристрою та завершіть remote tool, якщо можете зробити це без продовження діалогу. Не відкривайте банк, пошту або менеджер паролів на екрані, який може бачити стороння особа. Для робочого комп’ютера одразу зверніться до адміністратора: самостійне видалення програми чи reset може знищити журнали.
Що не є доказом справжності підтримки
- Знайомий номер на екрані. Caller ID підмінюють; перевірка — завершити дзвінок і набрати офіційний номер самостійно.
- Ваше ім’я, адреса чи модель пристрою. Частина інформації могла бути публічною або отриманою раніше; вона не підтверджує повноваження.
- Справжня програма remote access. Легітимність застосунку не робить легітимною конкретну сесію та мету співрозмовника.
- Системний журнал із червоними помилками. Окремі записи без контексту не доводять зараження; їх можуть навмисно неправильно пояснювати.
- Логотип, номер кейсу чи посвідчення на екрані. Такі елементи легко відтворити у сторінці або документі.
- Обіцянка refund. Реальність операції підтверджує ваш банк, а не екран, керований співрозмовником.
Перевіряйте не декорації, а контроль: хто ініціював контакт, чи можете ви завершити його, чи дозволяють самостійно звернутися офіційним каналом і чи вимагають секрет, доступ або незворотну оплату.
Incident triage: що захищати насамперед
Модуль не визначає «відсоток зламу». Він обирає першу дію за найсерйознішим підтвердженим фактом. Заповніть усі поля; порожні відповіді блокують результат.
Без JavaScript: лише pop-up/дзвінок без переданих даних — розірвіть контакт і перевірте офіційно; пароль або код — захистіть акаунт; remote session — від’єднайте мережу; банк або переказ — негайно телефонуйте банку; робочий пристрій — адміністратору до очищення.
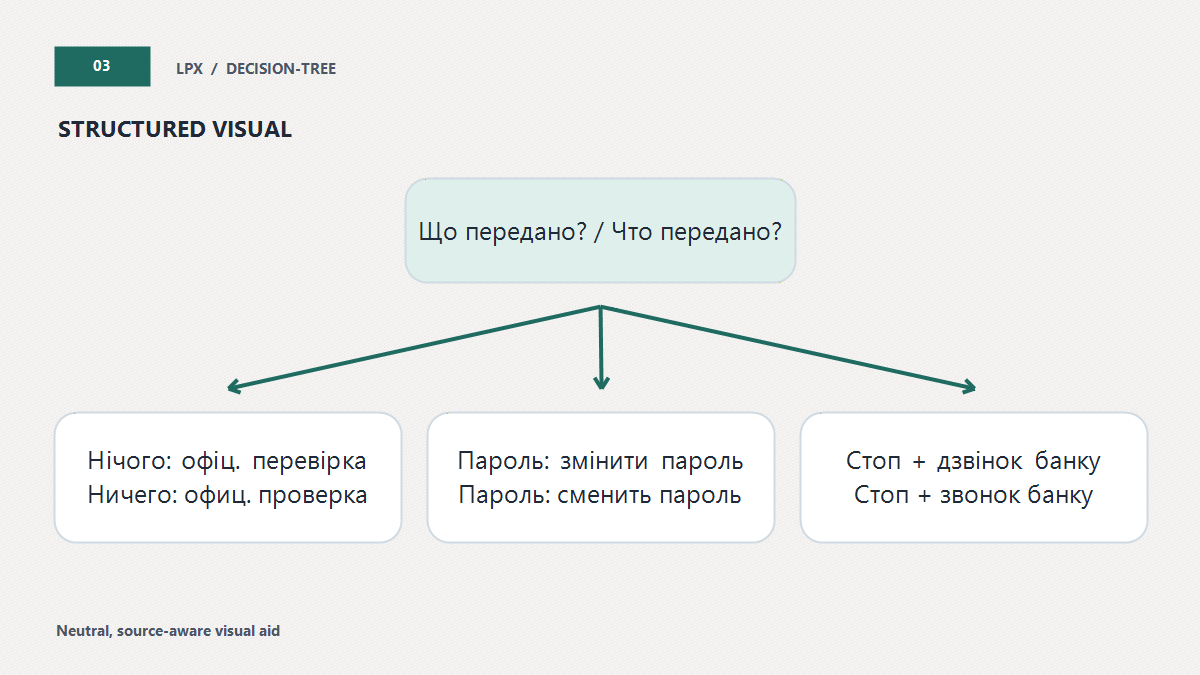
Дії за рівнем переданого доступу
Ви лише побачили pop-up або завершили дзвінок
Якщо нічого не завантажували, не запускали, не вводили й не оплачували, закрийте контакт і перевірте пристрій штатними засобами. Оновіть браузер та операційну систему, запустіть вбудоване сканування. Не телефонуйте за номером зі сторінки «уточнити, чи це шахрайство»: так ви знову потрапите в той самий контрольований канал.
Якщо pop-up повертається лише після відновлення попередньої сесії браузера, закрийте відповідну вкладку й не відновлюйте її. Якщо повідомлення виникає поза браузером, після перезапуску або разом із невідомою програмою, переходьте до глибшої перевірки. Саме розташування сигналу допомагає обрати дію, але не є лабораторною діагностикою.
Ви передали пароль, код або схвалили вхід
З іншого надійного оновленого пристрою відкрийте офіційний сервіс. Змініть скомпрометований пароль, завершіть невідомі активні сесії, перевірте резервну пошту, номер телефону, passkeys, app passwords і підключені застосунки. Якщо пароль повторювався, замініть його в інших акаунтах, починаючи з пошти та фінансових сервісів.
Коли стороння особа вже змінила пароль або recovery methods, не використовуйте посилання, яке вона надсилає. Скористайтеся офіційним процесом, щоб відновити доступ до захопленого акаунта. Фіксуйте сповіщення й час змін без публікації verification codes або повних адрес.
Ви відкрили remote session
Від’єднайте мережу, припиніть сеанс і не входьте в чутливі сервіси на потенційно контрольованому екрані. Запишіть назву програми, час доступу й те, які вікна були відкриті. На особистому Windows-пристрої Microsoft рекомендує видалити нав’язану програму, виконати повне сканування, установити security updates і змінити паролі. Reset може бути доречним за стійких ознак або невідомих змін, але не є автоматичним першим кроком.
Перевірте, чи не додано нового користувача, програми автозапуску, browser extension, профілю керування або правила пересилання пошти. Назви й шляхи меню залежать від системи; користуйтеся довідкою виробника. Якщо стороння особа бачила файли або екран, складіть план дій після можливого витоку даних, не заявляючи про витік без доказів.
Ви відкрили банк, назвали реквізити або переказали гроші
Негайно зверніться до банку за номером на картці чи в офіційному застосунку. Повідомте, що стороння особа могла бачити online banking, отримати реквізити або ініціювати операцію. Попросіть заблокувати ризикові картки, рахунки та доступ згідно з процедурою банку; назвіть конкретні операції, час і одержувача. Не очікуйте завершення антивірусного сканування: фінансова реакція має свій терміновий канал.
Не переказуйте додаткові гроші, щоб «розблокувати refund», «повернути надлишок» чи «закрити кейс». Не покладайтеся на баланс або сторінку, яку показував співрозмовник через remote access. Реальні проводки перевіряються у вашому банку. Збережіть квитанції й переписку, але приховайте коди та повні реквізити в копіях для сторонніх.
Перевірка пристрою без небезпечного поспіху
Почніть із вбудованого захисту й офіційних оновлень. Не встановлюйте другий «очищувач» із реклами, повідомлення або підказки незнайомця. Перегляньте нещодавно встановлені програми й дозволи, але не видаляйте компонент лише через незнайому назву: системні й корпоративні служби можуть бути легітимними.
Для робочого комп’ютера або телефона пріоритет має процедура організації. Від’єднання від мережі може обмежити активний доступ, але самостійне очищення, видалення журналів чи factory reset здатні знищити докази. Передайте адміністратору час, канал контакту, назву remote tool, акаунти й вікна, які могли бути відкриті.
Для сімейного сценарію домовтеся про просте правило: людина завершує дзвінок і телефонує знайомому контакту, а не намагається самостійно пройти «перевірку». Не соромте постраждалого й не змушуйте повторювати небезпечні кроки для демонстрації. Мета — швидко повернути контроль, а не довести, хто був уважнішим.
Практичні запитання після контакту
Чи достатньо просто закрити pop-up?
Якщо ви лише побачили сторінку й нічого не завантажували, не запускали та не вводили, закриття припиняє цей контакт; далі доречні оновлення й штатне сканування. Якщо файл запускався, програма встановлювалася або доступ надавався, потрібна відповідна recovery-гілка. Не робіть висновок лише за тим, що сторінка зникла.
Чи можна перевірити «майстра» за номером у пошуку?
Пошуковий результат або оголошення може вести на номер, який контролює стороння особа. Для виробника використовуйте support section офіційного домену; для банку — номер на картці, у договорі чи офіційному застосунку. Не звіряйте один підозрілий контакт іншим номером із того самого листа.
Чи є remote-access app вірусом?
Не обов’язково. Такі програми мають легітимні робочі сценарії. Ризик визначає не назва категорії, а те, хто ініціював сесію, які дозволи надано й що відбувалося на екрані. Невідома сесія після небажаного дзвінка потребує припинення доступу й перевірки, навіть якщо сам застосунок справжній.
Коли треба змінювати пароль?
Негайно, якщо пароль було названо, введено на сторінці за вказівкою співрозмовника або якщо є невідомий вхід чи зміна recovery data. Якщо ви лише закрили pop-up і не вводили секретів, масова зміна всіх паролів не є автоматичним першим кроком.
Що робити, якщо співрозмовник знає мої дані?
Не підтверджуйте додаткову інформацію. Ім’я, адреса або частина номера могли походити з відкритого профілю, старого витоку чи іншого контакту. Завершіть розмову й перевірте заявлену проблему незалежно. Знання кількох фактів не дає людині права на пароль, код, віддалений доступ або оплату.
Чи треба звертатися в поліцію?
Якщо відбувся переказ, викрадення даних, несанкціонований доступ або інша шкода, збережіть матеріали й зверніться до банку та компетентних органів за актуальною процедурою. Спочатку зупиніть активну фінансову чи акаунтну загрозу; не продовжуйте контакт із шахраєм заради додаткових доказів.
Межі висновків і короткий підсумок
Pop-up із номером, небажаний support call, fake renewal/refund, account-security легенда та remote-access прохання мають різні деталі, але спільну перевірку: чи дозволяють вам завершити контакт і самостійно звернутися офіційним каналом. Справжня підтримка не потребує, щоб ви довіряли каналу, який щойно заявив про проблему.
Офіційні сторінки FTC, Microsoft, Apple, Google та НБУ описують механізми й recovery-дії. Вони не утворюють зіставного дослідження частоти інцидентів в Україні. Тому стаття не називає «найпоширенішу» схему й не стверджує, що кожний технічний збій є шахрайством. Рішення спирається на підтверджену дію: секрет, сесія, банк або робочий пристрій.
Факти й офіційні рекомендації перевірено 21 серпня 2026 року. Інтерфейси, reporting routes та recovery options можуть змінюватися; звіряйте фінальний крок з актуальною довідкою платформи.
Джерела
- FTC Consumer Advice: How To Spot, Avoid, and Report Tech Support Scams
- Microsoft Support: Protect yourself from tech support scams
- Apple Support: Recognize and avoid social engineering schemes
- Google Help: Avoid and report scams
- Gmail Help: Report spam and phishing
- Національний банк України: #ШахрайГудбай