Ложная техподдержка: как распознать звонок, pop-up и удалённый доступ
Прекратите разговор или закройте страницу, если незапрошенная «поддержка» требует позвонить по номеру из предупреждения, установить программу, назвать пароль/код либо открыть банк. Проверяйте заявленную проблему через официальный сайт, который открыли самостоятельно, или номер на карте/договоре. Если действие уже выполнено, не применяйте один совет ко всем случаям: раскрытый пароль, remote session и перевод денег требуют разной срочности. Официальные рекомендации подтверждают такие механизмы, но не дают единой репрезентативной оценки их распространённости в Украине.
Сначала определите, чего от вас хотят
Название компании, цвет окна и уверенный голос отвлекают от проверяемого вопроса: какое действие должен выполнить пользователь? Ложная техподдержка обычно старается перевести тревогу в доступ, секрет или деньги. Остановитесь, как только появляется один из следующих запросов:
- позвонить по телефону, напечатанному внутри browser pop-up;
- установить приложение или расширение и сообщить код подключения;
- назвать пароль, одноразовый код, PIN либо одобрить незапрошенный 2FA prompt;
- открыть интернет-банк во время удалённой сессии;
- перевести деньги на «безопасный счёт», компенсировать «лишний refund» или купить gift card;
- не прерывать звонок и не советоваться с банком, родственником или настоящей поддержкой.
Завершение контакта — не грубость и не признание ошибки. Это способ вернуть себе канал проверки. Социальная инженерия использует срочность, страх и авторитет, поэтому полезно заранее понять приёмы социальной инженерии, а не оценивать только технические термины.
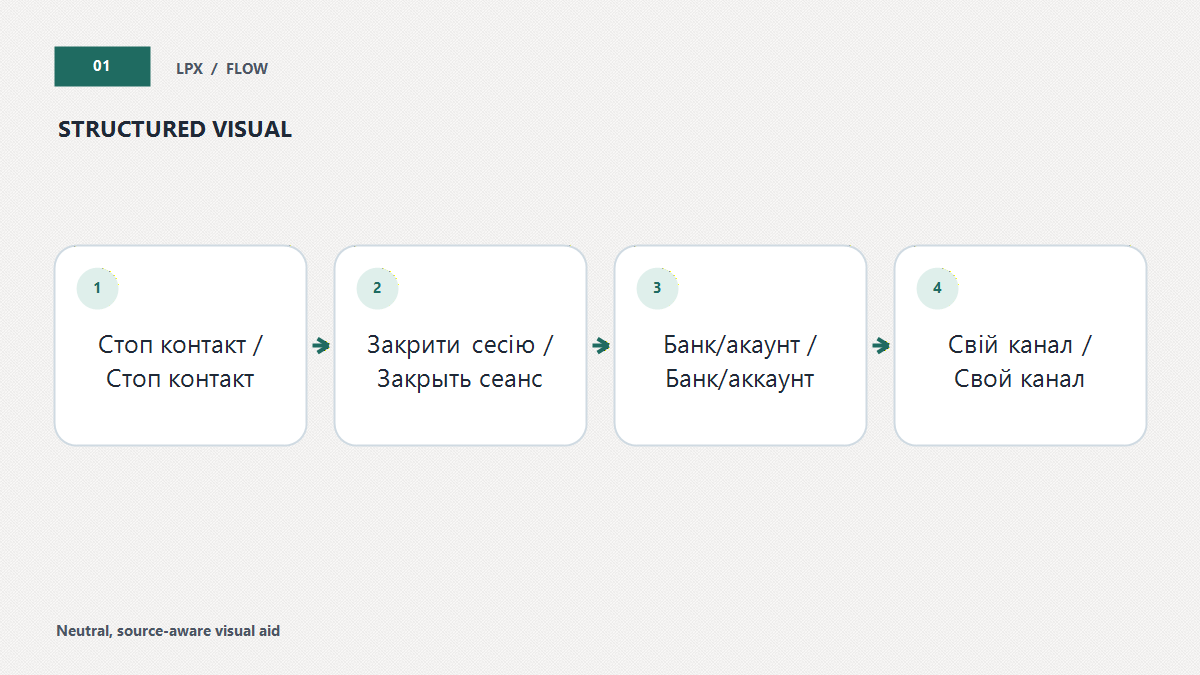
Как меняется схема по каналу
Страница имитирует системную ошибку
Microsoft описывает сайты, которые переходят в полноэкранный режим, повторяют диалоги, включают звук и показывают фальшивый синий экран или окно активации. Их задача — убедить человека позвонить. Для Windows есть чёткая граница: настоящие сообщения Microsoft об ошибках и предупреждения не содержат номера техподдержки.
Не нажимайте элементы внутри предупреждения. Закройте вкладку или браузер системным способом; при новом запуске не восстанавливайте подозрительную вкладку. Затем обновите систему защиты и выполните штатное сканирование. Если ничего не загружалось и не запускалось, это другой уровень риска, чем установленное приложение. Исчезновение страницы прекращает её воздействие, но не доказывает состояние всего устройства.
«Специалист» звонит первым
Microsoft не совершает нежелательных звонков, чтобы предложить исправление компьютера или запросить личные и финансовые данные. Apple советует завершать незапрошенные подозрительные звонки якобы от Apple Support. Google формулирует три полезных правила: замедлить решение, отдельно проверить детали и не передавать деньги либо персональные данные на месте.
Caller ID, который выглядит как официальный, не решает задачу проверки: номера подменяют. Apple и НБУ прямо описывают spoofing. Положите трубку и наберите подтверждённый номер самостоятельно. Если история касается счёта, «кибератаки на банк» или программы для защиты денег, нужно отдельно проверить звонок якобы из банка.
Письмо обещает отменить подписку или вернуть деньги
FTC описывает сообщения о якобы автоматическом продлении антивируса или support subscription. Человека торопят позвонить, после чего просят remote access и показывают поддельную страницу refund. Затем заявляют, что вернули слишком много, и требуют срочно отправить разницу переводом, gift card, криптовалютой или через payment app.
Не проверяйте списание по вложенному PDF или экрану, который контролирует собеседник. Откройте банковское приложение самостоятельно. Если операции нет, не создавайте её своими действиями. Если списание существует, свяжитесь с банком и продавцом по известным контактам. Не «возвращайте лишнее», пока банк не подтвердил фактическое зачисление и порядок урегулирования.
Вас пугают взломом аккаунта
Apple не просит ради поддержки раскрывать пароль Apple Account, verification code или passcode устройства, вводить их на присланной странице либо одобрять 2FA prompt. Google Help отдельно выделяет tech-support и account-recovery scams. Код подтверждает операцию, а не личность говорящего; его передача может завершить вход или изменение recovery data.
Не переходите по ссылке «отменить взлом». Самостоятельно откройте официальный сервис и посмотрите security activity. Если секрет уже раскрыт, в первую очередь стоит защитить основную почту и проверить двухфакторную аутентификацию.
Вас просят запустить удалённый доступ
Remote-access software может быть настоящим и использоваться легитимно, но незапрошенная сессия отдаёт постороннему управление или обзор экрана. Microsoft предупреждает: во время доступа мошенники способны показывать обычные системные сообщения как доказательства инфекции. НБУ описывает банковский вариант, где «сотрудник» просит установить такую программу для усиления безопасности и получает доступ к online banking.
Не открывайте банк, почту и менеджер паролей во время чужой сессии. Если доступ уже активен, отключите устройство от сети и завершите программу, не продолжая разговор. Для корпоративного аппарата сразу сообщите администратору и не удаляйте журналы.
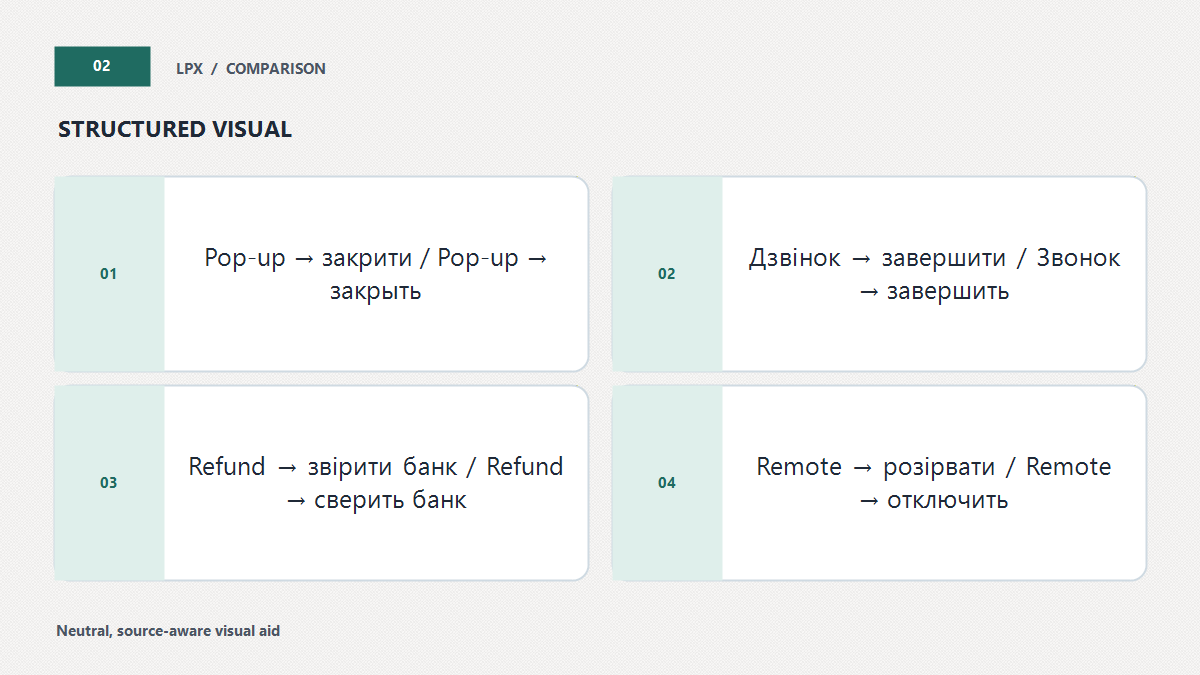
Реальные факты против театра убедительности
Чтобы не спорить с красивой легендой, составьте короткий журнал события: кто начал контакт, какой канал использовался, что именно просили, какие действия выполнены и какие изменения видны после завершения. Не записывайте в журнал сами пароли и коды.
- Официальный логотип легко скопировать в сайт или документ; он не подтверждает происхождение.
- Знакомый телефон может быть spoofed; независимая проверка начинается после завершения звонка.
- Ваши личные сведения могли быть публичными или полученными ранее; не дополняйте их новыми данными.
- Красные строки в системном журнале без контекста не доказывают заражение.
- Настоящая remote-программа не делает законной незапрошенную сессию.
- Баланс на показанном сайте не доказывает банковскую проводку; проверяйте собственный банк.
Надёжный специалист не должен запрещать вам завершить контакт и обратиться к компании самостоятельно. Если история рушится при независимой проверке, продолжать её внутри того же звонка нет смысла.
Интерактивный выбор первой реакции
Модуль не диагностирует устройство и не оценивает вероятность мошенничества. Он выбирает срочную ветку по тому, какой доступ уже был передан. Заполните все поля; при нескольких признаках действует самый строгий.
Без JavaScript: если ничего не передано — завершите контакт и проверьте официально; пароль/код — защищайте аккаунт; remote session — отключайте сеть; банк или перевод — немедленно связывайтесь с банком; рабочее устройство — администратору до очистки.
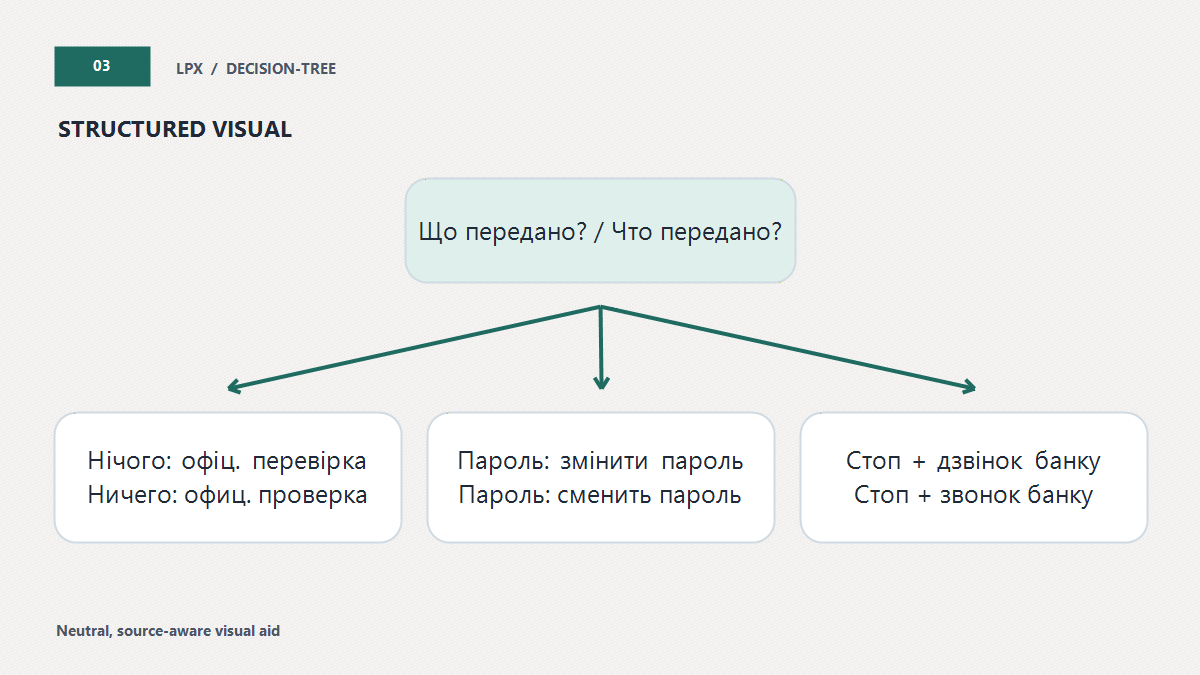
Приоритет восстановления: от денег к аккаунтам и устройству
Банк был открыт или деньги отправлены
Сразу завершите remote session и позвоните в банк по номеру на карте либо в официальном приложении. Сообщите, какие окна видел посторонний, какие реквизиты назывались и какие операции выполнены. Попросите применить процедуру банка к картам, счетам и интернет-банкингу. Не ждите окончания сканирования устройства: финансовый канал требует отдельной срочной реакции.
Не делайте ещё один перевод ради «возврата refund», «разблокировки» или «безопасного хранения». Не используйте баланс на сайте, открытом собеседником, как подтверждение операции. Сохраните настоящие банковские квитанции и переписку, но не пересылайте полные реквизиты случайным адресатам.
Пароль, код или подтверждение уже переданы
С другого надёжного обновлённого устройства откройте официальный сервис. Смените пароль, завершите незнакомые сессии и проверьте резервную почту, телефон, passkeys, app passwords и подключённые приложения. Повторяющийся пароль замените в других местах, начиная с почты и финансовых сервисов.
Если злоумышленник изменил recovery data и обычный вход больше не работает, используйте официальный процесс, чтобы восстановить доступ к захваченному аккаунту. Не принимайте «помощь» от того же звонящего и не открывайте присланную им форму восстановления.
Удалённая сессия была открыта
Отключите сеть, завершите программу и зафиксируйте её название, время и видимые на экране окна. Microsoft рекомендует удалить навязанные приложения, выполнить полное сканирование Windows Security, установить обновления и сменить пароли. Reset рассматривают по обстоятельствам, например при устойчивых неизвестных изменениях; это не обязательный первый шаг для каждого звонка.
Проверьте новых пользователей, программы автозапуска, browser extensions, профили управления и правила пересылки почты по документации своей платформы. Если во время сеанса были открыты документы или личные сведения, составьте план после возможной утечки данных. Формулировка «возможной» важна: видимость экрана ещё не доказывает копирование каждого файла.
Вы только увидели предупреждение
Закройте страницу, не восстанавливайте её при новом запуске браузера, обновите систему и выполните встроенное сканирование. Если предупреждение повторяется только при возврате той же вкладки, удалите её из сессии. Если оно возникает вне браузера, после перезапуска или сопровождается неизвестной программой, переходите к более глубокой проверке.
Семейный и рабочий сценарий
В семье полезно договориться о паузе: человек завершает неожиданный звонок и набирает заранее известного родственника. Не просите продолжать разговор ради записи и не обвиняйте пострадавшего. Быстрое признание фактов — какой секрет назван, какая программа запущена, был ли открыт банк — важнее поиска виноватого.
На рабочем устройстве не удаляйте remote tool, журналы, профиль управления или файлы до инструкции администратора. Отключение сети ограничивает активный сеанс, а дальнейшее решение зависит от политики организации. Передайте время, канал, имя программы, показанные аккаунты и выполненные действия; не отправляйте пароли и коды в тикет.
Если вы помогаете другому человеку, используйте его официальный банк и поддержку, а не собственные догадки. Не входите за него в финансовые сервисы и не просите переслать verification code. Ваша задача — остановить давление, выбрать правильного владельца процесса и сохранить понятную хронологию.
Короткие ответы после инцидента
Настоящая ли программа удалённого доступа?
Она может быть настоящей, но это не подтверждает законность сессии. Проверяйте инициатора, цель, выданные разрешения и действия на экране. Легитимный инструмент способен использоваться в мошеннической истории.
Почему нельзя судить по номеру телефона?
Caller ID подменяют. Завершите звонок и наберите номер из независимого источника. Повторный звонок по номеру из pop-up или письма остаётся внутри той же схемы.
Нужно ли менять все пароли после pop-up?
Нет, если вы только увидели страницу и не вводили секреты. Меняйте пароль немедленно, когда он раскрыт, введён на присланном сайте или есть неизвестный вход. Реакция должна соответствовать факту.
Можно ли доверять номеру кейса и имени сотрудника?
Эти элементы легко придумать. Позвоните в компанию самостоятельно и спросите, существует ли обращение, не раскрывая дополнительных данных звонящему.
Когда нужен специалист?
При рабочем устройстве, устойчивых изменениях после перезапуска, неизвестных пользователях или профилях, повторном появлении remote tool и невозможности оценить открытые данные. Финансовый риск одновременно передайте банку.
Стоит ли продолжать разговор для записи доказательств?
Нет, если продолжение требует оставлять remote session активным, открывать приложения или выполнять новые указания. Сначала остановите воздействие. Сохраните уже имеющиеся письмо, номер, время, квитанцию и название программы, не отвечая и не раскрывая новые сведения.
Что делать с письмом о продлении подписки?
Не звоните по номеру и не открывайте вложение ради «отмены». Проверьте историю карты в своём банковском приложении и подписки в официальном аккаунте продавца. Реальная неизвестная операция передаётся банку; отсутствие операции не требует создавать её через refund-процесс.
Можно ли просто выключить компьютер?
Выключение прекращает текущую работу, но не объясняет, что было установлено и какие данные видели. При активном удалённом доступе сначала разорвите сеть, если это возможно безопасно, затем фиксируйте факты и выполняйте recovery. Для рабочего компьютера следуйте команде администратора.
Почему полный сброс не всегда первый шаг?
Если человек только закрыл веб-страницу, reset может быть несоразмерным и привести к потере данных. Если на устройстве сохраняются неизвестные изменения, он может стать частью восстановления по официальной инструкции. На корпоративном аппарате сброс способен уничтожить журналы, поэтому решение принимает ответственная команда.
Как помочь родственнику, который уже заплатил?
Не ругайте и не заставляйте повторять разговор. Вместе позвоните в банк по официальному номеру, перечислите фактические операции и спросите о блокировке. Затем проверьте аккаунты и устройство в соответствии с переданным доступом. Психологическая поддержка помогает быстрее получить точную хронологию.
Нужно ли сообщать всем контактам?
Если злоумышленник получил доступ к почте или мессенджеру и мог писать от вашего имени, предупредите контакты независимым каналом. Не рассылайте непроверенные технические версии; достаточно сказать, какой аккаунт затронут, какие сообщения следует игнорировать и где будет подтверждённый канал связи.
Что можно заключить без преувеличения
Не путайте отсутствие видимых изменений с полной гарантией и не путайте тревожное сообщение с доказанным заражением. Контрольная точка — воспроизводимый факт: был ли запущен файл, выдано разрешение, раскрыт секрет, открыт банк или изменён аккаунт. Именно этот список определяет глубину проверки и адресата.
После основных действий повторите проверку с чистой точки входа: самостоятельно откройте официальный аккаунт, убедитесь, что неизвестные сессии завершены, а уведомления и способы восстановления принадлежат вам. Для банка результат подтверждает сотрудник по официальному каналу; для рабочего устройства — администратор. Такая контрольная проверка полезнее обещания, что одна кнопка устранила все последствия.
FTC, Microsoft, Apple, Google и НБУ описывают pop-up, unsolicited call, fake renewal/refund, account-recovery и remote-access patterns. Эти материалы объясняют механизм и безопасные действия, но не образуют единого incidence study для Украины. Поэтому нельзя честно назвать процент опасных звонков или объявить один канал «самым частым» без отдельной сопоставимой статистики.
Практический вывод не требует числа: прекращайте контакт, проверяйте независимо и усиливайте recovery по реально переданному доступу. Пароль ведёт к защите аккаунта, remote session — к отключению и проверке устройства, банк — к немедленному официальному звонку, рабочий аппарат — к администратору.
Факты и официальные рекомендации проверены 21 августа 2026 года. Названия меню, reporting routes и recovery options могут изменяться; сверяйте конкретный шаг с актуальной справкой платформы.
Источники
- FTC Consumer Advice: How To Spot, Avoid, and Report Tech Support Scams
- Microsoft Support: Protect yourself from tech support scams
- Apple Support: Recognize and avoid social engineering schemes
- Google Help: Avoid and report scams
- Gmail Help: Report spam and phishing
- Национальный банк Украины: #ШахрайГудбай